

Archivposition — gemessen, nicht Modell-Ausgabe
Likes auf Devpost: 0
Platz #5.074 von 7.847 Projekten in diesem Archiv, nach Community-Likes.
Projekte (Log-Skala)
Likes auf Devpost. ▲ markiert die Gruppe dieses Projekts.
Diagramme anzeigen
| Likes | Projekte | Anteil des Archivs |
|---|---|---|
| 0 | 5.585 | 71,2% |
| 1 | 1.758 | 22,4% |
| 2 | 284 | 3,6% |
| 3–4 | 131 | 1,7% |
| 5–9 | 75 | 1,0% |
| 10+ | 14 | 0,2% |
 User Stories BotA demo video on every pull request
Get a demo video on every new feature
GitHub App that watches your pull requests and records a narrated, captioned demo.
Save time on demo prep and make informed decisions faster with a video walkthrough of every new feature.
Executive Summary
Wofür das Unternehmen offenbar steht
LS — Trust Layer for AI Software Delivery — ist ein selbst gemeldetes Entwickler-Sicherheitswerkzeug, das das Vertrauen in die Softwareauslieferung bewertet, indem es Genehmigungen, die Identität der Prüfer und erforderliche Prüfungen an den exakten Commit bindet, der veröffentlicht wird. Es wird als "Trust Layer" beschrieben, der innerhalb von CI/CD-Workflows operiert und Python, pytest, Docker, GitHub Actions sowie OpenAI Codex mit GPT-5.6 nutzt.
Was sich geändert hat
Das Projekt wurde beim OpenAI 2026 Hackathon eingereicht. Die Beschreibung deutet darauf hin, dass es aus einem spezifischen Problem hervorging: Die Auslieferung von KI-generierter Software führt zu neuen Vertrauensproblemen, bei denen Genehmigungen möglicherweise nicht an den korrekten Commit oder die Identität des Prüfers gebunden sind und Prüfungen veraltet oder fehlend sein können. Die Lösung wird als deterministischer, fail-closed-Verifizierungsmotor beschrieben, der den Commit-SHA, Prüfnachweise, die Herkunft der Prüfer und erforderliche Lanes validiert.
Wichtigste offene Frage
Gibt es Belege für eine Nutzung in der realen Welt, eine Verbreitung oder Traction über die eigene Entwicklung und Demo des Autors hinaus? Die Beschreibung gibt an, dass keine Daten zu Umsatz, Kunden oder Live-Bereitstellungen verfügbar sind. Das Projekt wird als Proof-of-Concept oder Prototyp präsentiert, nicht als Produkt in der Produktion.
Was das Produkt tatsächlich ist
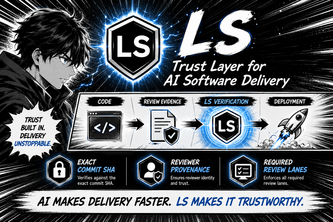
Die Beschreibung gibt an, dass LS eine Trust Layer for AI software delivery ist. Es wird als Werkzeug beschrieben, das Auslieferungsbelege bewertet, bevor sie eine Bereitstellungsentscheidung beeinflussen können. Es verifiziert:
- den exakten erwarteten Commit-SHA;
- ob Prüfnachweise zum aktuellen Commit gehören;
- die Herkunft der Prüfer;
- erforderliche Prüflanes;
- deterministische Reason Codes;
- die vollständige Handhabung von PASS, FAIL und NOT_RUN.
Es wird mit Python, pytest, Docker, GitHub Actions und OpenAI Codex mit GPT-5.6 entwickelt. Es operiert in einem Clean-Room-Docker-Workflow, der den exakten Quell-SHA auflöst, den Commit auscheckt, Tests ausführt und ein Image baut, um Vertrauensentscheidungen zu verifizieren.
Das System wird so beschrieben, dass es fail-closed agiert, wenn Belege veraltet, unvollständig oder nicht vertrauenswürdig sind.
Schlussfolgerung LS scheint ein auf Entwickler ausgerichtetes Sicherheitswerkzeug zu sein, das ungesicherte Bereitstellungen verhindert, indem es in CI/CD-Pipelines eine strenge Verifizierung des Code-Zustands, der Prüferidentität und der erforderlichen Prüfungen durchsetzt. Es ist selbst kein Bereitstellungswerkzeug, sondern eine Validierungsschicht, die in bestehende Workflows integriert werden kann.
Positionierung & Claim-Entwicklung
Der Autor gibt an, dass LS von dem Problem inspiriert wurde, dass die Auslieferung von KI-generierter Software neue Vertrauensprobleme mit sich bringt — Genehmigungen können für ältere Commits vorliegen, Prüfer können über keine Identitätsverifizierung verfügen oder erforderliche Prüfungen können nicht ausgeführt worden sein. Die Kernidee besteht darin, Genehmigungs- und Prüfungsbelege an den exakten Commit zu binden, der veröffentlicht wird.
Die Positionierung ist, dass LS eine Trust Layer ist, die sicherstellt, dass nur vertrauenswürdiger Code bereitgestellt werden kann, unter Verwendung eines „Attack → Detect → Block“-Modells.
Es wird so beschrieben, dass es keine autonome Merge- oder Bereitstellungsautorität hinzufügt, sondern stattdessen als Gatekeeper für Vertrauensentscheidungen fungiert.
Schlussfolgerung LS positioniert sich als Sicherheitsverbesserung für KI-gesteuerte Softwareauslieferungs-Pipelines. Es ist weder eine vollständige CI/CD-Plattform noch ein Bereitstellungswerkzeug, sondern eine Verifizierungsschicht, die in bestehende Workflows integriert werden kann.
Zielkunde & ICP
Die Beschreibung besagt, dass LS für developer security workflows entwickelt wurde, insbesondere für solche, die KI-generierte Software und CI/CD-Pipelines betreffen. Es wird als ein Werkzeug für Entwickler in Umgebungen beschrieben, in denen das Vertrauen in die Code-Lieferung von entscheidender Bedeutung ist.
Es ist nicht ausdrücklich angegeben, ob der Zielkunde Einzelentwickler, Teams oder Unternehmen sind. Allerdings deutet die Integration mit GitHub Actions und Docker darauf hin, dass es Entwickler oder DevOps-Teams anspricht, die moderne CI/CD-Infrastruktur nutzen.
Schlussfolgerung Das ICP (Ideal Customer Profile) umfasst wahrscheinlich Entwickler oder DevSecOps-Teams, die in KI-gestützten Software-Lieferumgebungen arbeiten, insbesondere solche, die GitHub Actions und Docker-basierte Workflows nutzen.
Business Model & Preisbelege
Es werden keine Hinweise auf Preise, Geschäftsmodell oder Monetarisierungsstrategie gegeben. Die Beschreibung erwähnt keine Einnahmequellen, Abonnementmodelle oder kommerziellen Angebote.
Schlussfolgerung Das Projekt wird als Einreichung für einen Hackathon und Prototyp beschrieben. Aus der selbstberichteten Beschreibung ist kein kommerzielles Geschäftsmodell ersichtlich.
Technische & Auslieferungs-Signale
LS wird mit folgenden Komponenten erstellt:
- Python;
- pytest;
- Docker;
- GitHub Actions;
- OpenAI Codex mit GPT-5.6;
Es nutzt einen clean-room Docker-Workflow, um Reproduzierbarkeit und Sicherheit zu gewährleisten.
Das System verifiziert:
- den exakten commit SHA;
- die Herkunft des Reviewers;
- die erforderlichen Lanes;
- deterministische Reason Codes;
- die Handhabung von PASS, FAIL und NOT_RUN;
Es wird beschrieben, dass es bei veralteten oder unvollständigen Belegen einen Fail-Closed-Mechanismus auslöst.
Schlussfolgerung LS scheint ein leichtgewichtiges, auf Entwickler ausgerichtetes Werkzeug zu sein, das für die Sicherheitsverifizierung in CI/CD-Pipelines entwickelt wurde. Es nutzt moderne DevOps-Tools und KI-gestützte Entwicklung für Audits und Härtung.
Traction & Reifegrad-Signale
Die Beschreibung besagt, dass LS:
- 17 fokussierte Tests bestanden hat;
- das Projekt über einen sauberen Docker-Workflow reproduziert hat;
- den exakten Quell-Code-SHA vor dem Testen und Bauen verifiziert hat;
- ein unabhängiges Codex- und GPT-5.6-Audit abgeschlossen hat;
- über ein öffentliches Demovideo und ein Repository verfügt;
- für den OpenAI 2026 Hackathon eingereicht wurde.
Es gibt keine Hinweise auf Einnahmen, Kunden oder Live-Bereitstellung.
Schlussfolgerung LS befindet sich in der Prototyp- oder Proof-of-Concept-Phase. Es hat keinen realen Einsatz oder Traction über seine eigene Entwicklung und Demo hinaus nachgewiesen.
Wettbewerbskontext
Die Beschreibung erwähnt keine direkten Wettbewerber. LS agiert jedoch im DevSecOps-Bereich, in dem Tools wie:
- GitHub Actions;
- GitLab CI/CD;
- Snyk;
- Checkmarx;
- SonarQube;
für Sicherheit und Compliance in der Software-Lieferung verwendet werden.
LS wird als Trust Layer beschrieben, der in bestehende Workflows integriert werden kann, nicht als Ersatz für diese Tools.
Schlussfolgerung LS ist als ergänzendes Werkzeug innerhalb des DevSecOps-Ökosystems positioniert. Es scheint nicht direkt mit CI/CD-Plattformen zu konkurrieren, sondern verbessert deren Vertrauensmechanismen.
Offene Fragen & Risiken
- Keine Hinweise auf Traction oder Adoption: Das Projekt wird nur als Hackathon-Einreichung und Prototyp beschrieben.
- Unbewiesene kommerzielle Tragfähigkeit: Es sind keine Preise, Einnahmen oder Geschäftsmodelle ersichtlich.
- Begrenzter Umfang: Es ist nicht klar, wie es in bestehende Workflows jenseits von GitHub Actions integriert wird.
- KI-Abhängigkeit: Die Abhängigkeit von OpenAI Codex mit GPT-5.6 kann ein Risiko darstellen, falls sich der Zugang oder die Leistung ändert.
- Keine Verifizierung durch Dritte: Der einzige erwähnte Audit ist ein interner, auf Codex basierender.
Schlussfolgerung LS ist noch kein Produkt in der Produktion, und seine kommerzielle Tragfähigkeit bleibt unbewiesen. Es handelt sich um ein Konzept, das weitere Entwicklung und Tests in der Praxis erfordert.
Fragen, die die Beschreibung offenlässt
- In welchen spezifischen Anwendungsfällen oder Workflows wurde LS getestet?
- Wurde es in bestehende CI/CD-Pipelines jenseits von GitHub Actions integriert?
- Gibt es Pläne, andere CI/CD-Anbieter (z. B. GitLab, Jenkins) zu unterstützen?
- Wie behandelt LS Grenzfälle wie Merge-Konflikte oder PRs mit mehreren Commits?
- Welche Auswirkungen auf die Leistung sind zu erwarten, wenn LS in einer CI/CD-Pipeline ausgeführt wird?
- Gibt es Pläne für eine Monetarisierung oder kommerzielle Bereitstellung?
- Wie stellt LS sicher, dass die Verifizierung der Revidentenidentität robust und skalierbar ist?
Gesamtbewertung
Nicht belegt.
Die Beschreibung besagt, dass LS eine Hackathon-Einreichung und ein Prototyp ist, ohne Belege für Umsatz, Kunden oder Traction. Es wird als ein auf Entwickler ausgerichtetes Sicherheitstool für die Lieferung von KI-Software beschrieben, jedoch gibt es keine Anzeichen dafür, dass es über die Proof-of-Concept-Phase hinausgegangen ist.
Schlussfolgerung LS ist basierend auf der selbstberichteten Beschreibung noch keine tragfähige Investitions- oder Partnerschaftsmöglichkeit. Es mag ein vielversprechendes Konzept sein, aber vor der Prüfung der kommerziellen Tragfähigkeit sind weitere Entwicklung und Belege für Traction erforderlich.
Umsetzen
Möchtest du etwas Ähnliches wie LS — Trust Layer for AI Software Delivery bauen?
Wir helfen Gründern, Ideen wie diese in eine funktionierende erste Version zu verwandeln: Identifiziert das Kernproblem, streicht den Rest und testet es mit echten Nutzern. Sagt uns, was ihr bauen wollt, und wir definieren den Umfang gemeinsam mit euch.
Ihr seid euch nicht sicher, was ihr zuerst bauen sollt? Beginnt mit einem klickbaren Prototyp.
KFG international ist nicht mit LS — Trust Layer for AI Software Delivery oder seinen Autoren verbunden.
User Stories BotA demo video on every pull request
Get a demo video on every new feature
GitHub App that watches your pull requests and records a narrated, captioned demo.
Save time on demo prep and make informed decisions faster with a video walkthrough of every new feature.
Quelle
Eingereicht bei der OpenAI 2026 Hackathon auf Devpost. Projektseite auf Devpost. Zurück zur vollständigen Galerie auf Devpost.
Diese Wettbewerbsanalyse wurde von top-founders.com erstellt (wird in einem neuen Tab geöffnet)
Von einem Sprachmodell erzeugt aus der öffentlichen Devpost-Seite dieses Projekts — deren Kurzbeschreibung, dem Projektbericht des Autors und den dort gegebenenfalls angegebenen Built-with-Tags — erfasst im August 2026. Kurze Zitate sind die Worte des Autors. Es ist eine Einschätzung der Idee als Geschäft, nicht der Menschen dahinter, und sie gibt die Beschreibung so wieder, wie sie damals veröffentlicht war. Wenn sich das Projekt weiterentwickelt hat, fordern Sie unten eine Korrektur an. Die Analyse ist keine unabhängige Forschung und enthält keine verifizierten Daten zu Wachstum, Umsatz oder Kunden.
Ein unabhängiger Leitfaden von KFG International LLC — weder mit Devpost noch mit OpenAI verbunden, von ihnen unterstützt oder autorisiert.