

Archivposition — gemessen, nicht Modell-Ausgabe
Likes auf Devpost: 1
Platz #1.151 von 7.847 Projekten in diesem Archiv, nach Community-Likes.
Projekte (Log-Skala)
Likes auf Devpost. ▲ markiert die Gruppe dieses Projekts.
Diagramme anzeigen
| Likes | Projekte | Anteil des Archivs |
|---|---|---|
| 0 | 5.585 | 71,2% |
| 1 | 1.758 | 22,4% |
| 2 | 284 | 3,6% |
| 3–4 | 131 | 1,7% |
| 5–9 | 75 | 1,0% |
| 10+ | 14 | 0,2% |
 User Stories BotA demo video on every pull request
Get a demo video on every new feature
GitHub App that watches your pull requests and records a narrated, captioned demo.
Save time on demo prep and make informed decisions faster with a video walkthrough of every new feature.
Executive Summary
Wofür das Unternehmen offenbar steht
GridShatter ist ein browserbasiertes Tool, das Terraform HCL-Konfigurationen und CircleCI YAML-Pipelines in interaktive Architekturdiagramme umwandelt. Es ermöglicht Entwicklern, Cloud-Infrastruktur in Echtzeit zu visualisieren, Sicherheitsverletzungen zu simulieren und statische Sicherheitsprüfungen direkt im Browser durchzuführen.
Was sich geändert hat
Das Projekt wurde im Rahmen einer Hackathon-Einreichung erstellt und wird als Proof-of-Concept-Tool beschrieben, für das es keine Hinweise auf kommerzielle Traction oder Product-Market-Fit jenseits des persönlichen Entwicklungsaufwands des Autors gibt. Es gibt keine Belege für Einnahmen, Kunden oder Adoption.
Wichtigste offene Frage
Gibt es einen tragfähigen Marktbedarf für diese Art von interaktivem DevSecOps-Sandboxing, und hat der Autor einen Weg, über ein Einzel-Personen-Hackathon-Projekt hinaus zu skalieren?
Was das Produkt tatsächlich ist
Die Beschreibung besagt, dass GridShatter:
- Terraform HCL-Code und CircleCI YAML-Pipelines im Browser parst.
- Rohcode in dynamische, interaktive Architekturlayouts mit SVG umwandelt.
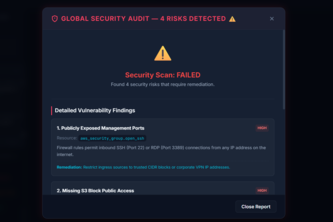
- Threat-Attack-Simulationen ausführt, die kompromittierte Knoten und Netzwerkkanten hervorheben.
- Bietet einen statischen Security-Scanner mit Diagnoseberichten und Remediation-Codes.
- Enthält einen "Practice Arcade"-Tab mit 14 Leveln praktischer Cloud-Security-Herausforderungen.
Es wird als clientseitige Anwendung beschrieben, die vollständig in JavaScript entwickelt wurde und Technologien wie AST-Parsing, SVG-Layout-Engines und Retro-Terminal-UI-Komponenten nutzt. Das Tool soll vollständig im Browser laufen, ohne Daten extern zu senden.
Evidenz
- Eigenes Schreiben des Autors.
- Technologie-Tags: ast, circleci, cloud, css3, devsecops, html5, javascript, static, terraform, vite.
Schlussfolgerung Das Produkt scheint ein auf Entwickler ausgerichtetes Sandbox-Tool zur Visualisierung und zum Testen der Cloud-Infrastruktur-Sicherheit auf interaktive Weise zu sein. Es gibt keine Belege für eine kommerzielle Implementierung oder eine Nutzerbasis.
Positionierung & Claim-Entwicklung
Der Autor positioniert GridShatter als:
- Eine Möglichkeit, "das Cloud-Grid mit Breach-Drills zu zerbrechen und in Echtzeit sicher zu sein".
- Ein Tool, das statische HCL-Konfigurationen zum Leben erweckt und Entwicklern hilft zu verstehen, wie Angreifer Schwachstellen ausnutzen.
- Eine Alternative zu traditionellen statischen Analysern wie tfsec oder Checkov, die als "trocken" und von den meisten Entwicklern ignoriert beschrieben werden.
Das Projekt behauptet:
- Infrastruktur und Sicherheitsbedrohungen dynamisch zu visualisieren.
- Das Lernen von Cloud-Sicherheit durch einen Practice-Arcade zu gamifizieren.
- Echtzeit-Breach-Simulationen im Browser zu ermöglichen.
Evidenz
- Slogan: "Shatter the cloud grid with breach drills, secure in real-time."
- Schreiben des Autors: "Wenn ein S3-Bucket oder eine EC2-Instanz rot wird und der Exploit-Pfad animiert wird, werden Sicherheitslücken real und dringend."
Schlussfolgerung Das Produkt wird als DevSecOps-Lern- und Simulationswerkzeug positioniert, das an Entwickler gerichtet ist, die Cloud-Architektur und Sicherheitsrisiken visuell verstehen möchten. Es gibt keine Belege dafür, dass es über einen Einzel-Personen-Hackathon-Prototyp hinausgewachsen ist.
Zielkunde & ICP
Die Beschreibung besagt, dass GridShatter folgende Zielgruppen anspricht:
- Entwickler, die mit Terraform-Konfigurationen arbeiten.
- Teams, die nach intuitiveren Wegen suchen, Cloud-Infrastruktur zu visualisieren und zu testen.
- Personen, die Cloud-Sicherheit durch interaktive Herausforderungen erlernen möchten.
Es wird als für diejenigen entwickelt beschrieben, die statische Sicherheits-Scanner als uninteressant oder schwer zu interpretieren empfinden.
Evidenz
- „Ich wollte sehen, wie meine Konfigurationen sofort zum Leben erwachen, während ich tippte.“
- „Die meisten Entwickler ignorieren sie, bis etwas kaputtgeht.“
Schlussfolgerung Der Zielkunde scheint ein einzelner Entwickler oder kleine Teams in cloud-nativen Umgebungen zu sein, aber es gibt keine Hinweise auf einen definierten ICP über den persönlichen Anwendungsfall des Autors hinaus.
Business Model & Preisbelege
Es werden keine Hinweise gegeben zu:
- Einem Preismodell.
- Erlösquellen.
- Monetarisierungsstrategie.
- Abonnementplänen oder Lizenzierung.
Das Projekt wird als Hackathon-Einreichung beschrieben, ohne Hinweise auf kommerzielle Machbarkeit oder Monetarisierung.
Evidenz
- Keine Erwähnung von Preisen, Abonnements oder Verkäufen.
- Das Tool ist so gebaut, dass es client-seitig läuft, und es scheint weder Daten zu sammeln noch Nutzer zu berechnen.
Schlussfolgerung Es existiert kein Geschäftsmodell oder Preisnachweis. Das Projekt wird selbst als persönliches Entwicklungsprojekt ohne kommerzielle Absicht berichtet.
Technische & Auslieferungs-Signale
Der Autor stellt fest, dass GridShatter:
- Einen JavaScript-basierten AST-Parser für HCL verwendet.
- Eine Layout-Engine implementiert, um Ressourcen auf einer SVG-Canvas zu positionieren.
- Verletzungen mit SVG-Animationen und Retro-Terminal-Logs simuliert.
- Statische Sicherheitsprüfungen gegen häufige Cloud-Fehlkonfigurationen durchführt.
- Völlig client-seitig gebaut ist, ohne Backend oder Datenübertragung.
Es wird beschrieben, dass es in unter einer Sekunde läuft und unterstützt:
- Single-File-Terraform-Konfigurationen.
- Multi-File-Workspaces (Zukunftsziel).
- AWS IAM Role Trust Policies.
- Docker Compose Layouts (Zukunftsziel).
Evidenz
- „Ich habe einen leichtgewichtigen AST-Parser in JavaScript gebaut, der HCL-Konfigurationen liest.“
- „Das Tool ist vollständig client-seitig konzipiert, um sicherzustellen, dass keine Daten den Browser verlassen.“
Schlussfolgerung Die technische Implementierung wird als client-seitige, browserbasierte Sandbox beschrieben. Es fehlen Hinweise auf Skalierbarkeit oder Integration in größere Plattformen.
Traction & Reifegrad-Signale
Es gibt keine Hinweise auf:
- Erlöse.
- Kunden.
- Produktnutzungs-Metriken.
- Adoption.
- Jede Form von Traction über die eigene Entwicklung des Autors hinaus.
Das Projekt wird als Hackathon-Einreichung beschrieben und es gibt keine Hinweise darauf, dass es die Prototypenphase überschritten hat.
Evidenz
- Eingereicht beim OpenAI 2026 Hackathon.
- Von einer Person (Dhruvik Karena) entwickelt.
- Keine Erwähnung von Nutzern, Feedback oder Produktreleases.
Schlussfolgerung Es sind keine Traction- oder Reifesignale erkennbar. Das Projekt befindet sich in einem sehr frühen Stadium und es gibt keine Hinweise auf kommerziellen Erfolg.
Wettbewerbskontext
Der Autor verweist nicht auf:
- Konkurrenten.
- Bestehende Tools im DevSecOps- oder Infrastrukturvisualisierungssektor.
- Marktpositionierung im Vergleich zu anderen Plattformen.
Evidenz
- Keine Erwähnung von Konkurrenten oder Marktanalyse.
Schlussfolgerung Es wird kein Wettbewerbskontext geliefert. Die Marktposition des Tools ist unbekannt, und es gibt keine Hinweise auf das Bewusstsein für bestehende Lösungen wie Terraform Cloud, Checkov oder andere Infrastrukturvisualisierungstools.
Offene Fragen & Risiken
Wichtige Risiken und offene Fragen umfassen:
- Einzelne Person in der Entwicklung: Das Projekt wird als von einer Person ohne Team oder Unterstützungsstruktur entwickelt beschrieben.
- Keine kommerzielle Traction: Es gibt keine Belege für Umsatz, Kunden oder eine Adoption über die Nutzung durch den Autor hinaus.
- Begrenzter Umfang: Das Tool wird als Hackathon-Prototyp beschrieben, ohne einen klaren Weg zur Skalierung oder Enterprise-Integration.
- Unbewiesener Marktbedarf: Es gibt keine Belege dafür, dass Entwickler oder Teams tatsächlich dieses Tool wünschen oder dafür bezahlen.
- Technische Einschränkungen: Das Projekt ist client-seitig und skaliert möglicherweise nicht gut für komplexe, mehrdateiige Konfigurationen.
Evidenz
- Teamgröße: 1.
- Eingereicht bei einem Hackathon.
- Keine Umsatz- oder Kundendaten.
Schlussfolgerung Das Risiko des Scheiterns ist hoch aufgrund fehlender Traction, begrenztem Umfang und fehlendem klarem kommerziellem Pfad. Es ist nicht belegt, dass das Tool einen Marktbedarf über das persönliche Interesse des Autors hinaus adressiert.
Fragen, die die Beschreibung offenlässt
- Welches spezifische Problem in DevSecOps oder Cloud-Infrastruktur versuchen Sie zu lösen?
- Haben Sie dies mit Entwicklern oder Teams außerhalb Ihrer eigenen Person validiert?
- Wie planen Sie, dieses Tool zu monetarisieren, und was ist Ihre Go-to-Market-Strategie?
- Was sind die technischen Einschränkungen beim client-seitigen Parsing und der Simulation von HCL in großem Maßstab?
- Gibt es Pläne zur Integration in CI/CD-Pipelines oder Cloud-Plattformen wie AWS oder GCP?
- Was ist Ihre Roadmap über den aktuellen Hackathon-Prototyp hinaus?
Gesamtbewertung
Es gibt derzeit keine Belege, die eine kommerzielle Investition oder eine Partnerschaftsmöglichkeit stützen.
Das Projekt wird als Einzelkämpfer-Hackathon-Bemühung ohne Umsatz, Kunden oder Traction beschrieben. Es ist nicht belegt, dass es einen Product-Market-Fit oder ein skalierbares Geschäftsmodell aufweist.
Evidenz
- Kein Umsatz.
- Keine Kunden.
- Keine Produktadoption.
- Kein Geschäftsmodell.
Schlussfolgerung Dies ist eine sehr frühe Idee ohne belegte kommerzielle Machbarkeit. Es wäre eine erhebliche weitere Entwicklung und Marktvalidierung erforderlich, bevor eine Investition oder Partnerschaft gerechtfertigt werden könnte.
Umsetzen
Möchtest du etwas Ähnliches wie GridShatter bauen?
Wir helfen Gründern, Ideen wie diese in eine funktionierende erste Version zu verwandeln: Identifiziert das Kernproblem, streicht den Rest und testet es mit echten Nutzern. Sagt uns, was ihr bauen wollt, und wir definieren den Umfang gemeinsam mit euch.
Ihr seid euch nicht sicher, was ihr zuerst bauen sollt? Beginnt mit einem klickbaren Prototyp.
KFG international ist nicht mit GridShatter oder seinen Autoren verbunden.
User Stories BotA demo video on every pull request
Get a demo video on every new feature
GitHub App that watches your pull requests and records a narrated, captioned demo.
Save time on demo prep and make informed decisions faster with a video walkthrough of every new feature.
Quelle
Eingereicht bei der OpenAI 2026 Hackathon auf Devpost. Projektseite auf Devpost. Zurück zur vollständigen Galerie auf Devpost.
Diese Wettbewerbsanalyse wurde von top-founders.com erstellt (wird in einem neuen Tab geöffnet)
Von einem Sprachmodell erzeugt aus der öffentlichen Devpost-Seite dieses Projekts — deren Kurzbeschreibung, dem Projektbericht des Autors und den dort gegebenenfalls angegebenen Built-with-Tags — erfasst im August 2026. Kurze Zitate sind die Worte des Autors. Es ist eine Einschätzung der Idee als Geschäft, nicht der Menschen dahinter, und sie gibt die Beschreibung so wieder, wie sie damals veröffentlicht war. Wenn sich das Projekt weiterentwickelt hat, fordern Sie unten eine Korrektur an. Die Analyse ist keine unabhängige Forschung und enthält keine verifizierten Daten zu Wachstum, Umsatz oder Kunden.
Ein unabhängiger Leitfaden von KFG International LLC — weder mit Devpost noch mit OpenAI verbunden, von ihnen unterstützt oder autorisiert.