

Archivposition — gemessen, nicht Modell-Ausgabe
Likes auf Devpost: 0
Platz #7.516 von 7.845 Projekten in diesem Archiv, nach Community-Likes.
Projekte (Log-Skala)
Likes auf Devpost. ▲ markiert die Gruppe dieses Projekts.
Diagramme anzeigen
| Likes | Projekte | Anteil des Archivs |
|---|---|---|
| 0 | 5.584 | 71,2% |
| 1 | 1.758 | 22,4% |
| 2 | 283 | 3,6% |
| 3–4 | 131 | 1,7% |
| 5–9 | 75 | 1,0% |
| 10+ | 14 | 0,2% |
 User Stories BotVideo guides from your code
Get video guides for your users, generated from your code
Trigger narrated demos from Slack or MCP server to record PR changes or user guides.
Open-source maintainers review pull requests faster with a video of the feature working.
 top-founders.comThis project's analysis was made with it
Check your idea against real competitors
Paste your competitors' URLs and get what to match, where to stand out and what to skip, with every claim linked to its source. Free, no credit card.
Trigger reports from Slack or MCP server.
Das Projekt auf Devpost anzeigen
Executive Summary
Wofür das Unternehmen offenbar steht
Veridion ist ein selbstberichtetes Screening-Tool vor der Ingestion für Retrieval-Augmented Generation (RAG)-Systeme. Es behauptet, RAG-Poisoning-Angriffe erkennen und verhindern zu können, indem es den Einfluss von Dokumenten auf Retrieval und Generation misst, unter Verwendung von drei unabhängigen Signalen: Embedding-Anomalieerkennung, Instruktion-Injektionsklassifizierung und Retrieval-Einflussmessung.
Was sich geändert hat
Die Projektbeschreibung ist eine selbstberichtete Einreichung für den OpenAI 2026 Hackathon. Sie beschreibt ein in Python entwickeltes Prototypsystem mit Fokus auf offline-first, lokale Ausführung und Sicherheit. Die Autoren geben an, dass sie eine bekannte Schwachstelle in RAG-Systemen – „RAG poisoning“ – angehen, die sie von Prompt-Injection unterscheiden.
Wichtigste offene Frage
Ist das beschriebene Signal zur Einflussmessung in der Lage, RAG-Poisoning-Angriffe in der realen Welt im großen Maßstab zu erkennen, oder ist es auf die spezifischen Testfälle und Probesets beschränkt, die vorgelegt wurden?
Hinweis: Diese Analyse basiert ausschließlich auf der vom Anrufer bereitgestellten, selbstberichteten Projektbeschreibung. Es liegen keine externen Verifizierungen, Umsatzdaten, Kundennamen oder Belege für Traction vor.
Was das Produkt tatsächlich ist
Die Beschreibung besagt, dass Veridion ein Gate ist, das vor einem RAG-Korpus positioniert ist und Dokumente vor der Ingestion anhand von drei unabhängigen Signalen bewertet:
- Signal A (Embedding-space anomaly): Verwendet einen Isolation Forest, um statistische Ausreißer in Dokumenten-Embeddings zu erkennen.
- Signal B (Instruction-injection classification): Erkennt Formulierungs- oder Verschleierungsmuster, die sich an das Modell und nicht an menschliche Leser richten.
- Signal C (Retrieval-influence measurement): Misst, wie stark ein Dokument das Systemverhalten verändert, wenn es abgerufen und generiert wird, unter Verwendung eines festen Satzes von Probe-Queries.
Dokumente werden basierend auf einer gewichteten Summe dieser Signale als ADMIT, QUARANTINE oder REJECT bewertet. Das System ist für den Offline-Betrieb ausgelegt und umfasst Integritätsprüfungen über SHA-256 und Ed25519-Signierung.
Schlussfolgerung: Das Produkt scheint ein Prototyp zu sein, der für die Demonstration in einem Hackathon-Umfeld entwickelt wurde, und kein produktionsreifes SaaS-Angebot.
Positionierung & Claim-Entwicklung
Die Beschreibung positioniert Veridion als Lösung für ein aufkommendes KI-Sicherheitsrisiko – RAG poisoning –, das die Autoren als von Prompt-Injection unterschieden und gefährlicher bezeichnen, da es in der Knowledge Base persistiert. Sie argumentieren, dass bestehende Abwehrmaßnahmen zu spät in der Pipeline (nach der Generation) greifen, während Veridion vor der Ingestion agiert.
Sie betonen auch:
- Dass musterbasierte Erkennung gegen rein einflussbasierte Angriffe versagt.
- Dass Signal C aufgrund seines Designprinzips, den Effekt statt die Wortwahl zu messen, das robusteste Signal ist.
- Dass das System für den Offline-Gebrauch entwickelt wurde, ohne API-Abhängigkeiten.
Behauptung: Veridion schließt eine kritische Lücke in der RAG-Sicherheit, indem es Poisoning zum Zeitpunkt der Ingestion durch Einflussmessung erkennt.
Zielkunde & ICP
Die Beschreibung nennt keine spezifischen Kunden oder Personas. Sie impliziert jedoch, dass die Zielgruppe Folgendes umfasst:
- Organisationen, die RAG-Systeme einsetzen.
- Entwickler oder Sicherheitsteams, die Knowledge Bases für KI-Assistenten verwalten.
- Akteure, die sich mit der Sicherheit und Integrität von KI in LLM-Anwendungen befassen.
Schlussfolgerung: Das Produkt richtet sich wahrscheinlich an Unternehmen oder Entwickler, die RAG-basierte KI-Assistenten nutzen und Risiken aus nicht vertrauenswürdigen Datenquellen mindern möchten.
Business Model & Preisbelege
Es liegen keine Hinweise auf Preise, Monetarisierungsstrategie oder Geschäftsmodell vor. Das Projekt wird als Hackathon-Einreichung beschrieben, ohne dass ein kommerzieller Anspruch oder Einnahmequellen erkennbar sind.
nicht belegt
Technische & Auslieferungs-Signale
Das System wird mit folgenden Komponenten erstellt:
- Python 3.11
- sentence-transformers (all-MiniLM-L6-v2)
- FAISS für die Vektorspeicherung
- scikit-learn IsolationForest
- Ollama (Phi-3 mini, int4) für die lokale LLM-Inferenz
- FastAPI für die API-Schicht
- Streamlit für das Dashboard
Es unterstützt sowohl lokale als auch OpenAI-kompatible Endpunkte über eine abstrakte Schnittstelle. Die Architektur ist modular, ohne direkte Abhängigkeiten zwischen den Signalmodulen und den Kernkomponenten.
Schlussfolgerung: Das System ist so konzipiert, dass es portabel und anpassbar ist und über verschiedene RAG-Implementierungen hinweg eingesetzt werden kann.
Traction & Reifegrad-Signale
Es gibt keine Hinweise auf Traction, Kunden oder Adoption über die Hackathon-Einreichung hinaus. Es werden keine Einnahmen, ARR, Mitarbeiterzahl oder Nutzerdaten erwähnt.
nicht belegt
Wettbewerbskontext
Die Beschreibung erwähnt keine Wettbewerber oder bestehenden Lösungen im Bereich der RAG-Sicherheit. Sie positioniert sich als Lösung für eine Lücke, in der "dedicated pre-ingestion detection remains largely unbuilt".
Schlussfolgerung: Das Wettbewerbsumfeld für die Erkennung von RAG-Poisoning ist unklar, aber dies könnte eine aufkommende Nische mit begrenzten bisherigen Angeboten sein.
Offene Fragen & Risiken
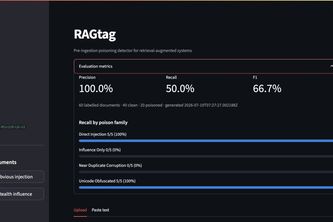
- Begrenzter Testumfang: Ausgewertet wurden nur 60 Dokumente (40 saubere, 20 vergiftete) über vier Angriffsarten hinweg.
- Einschränkung der Abdeckung: Signal C hängt von einem festen Probesatz ab; die Wirksamkeit in der Praxis ist ohne Proben auf Basis von Abfragelogs unbekannt.
- Keine produktionsreifen Leistungsdaten: Die Demo wurde für einen Hackathon erstellt und skaliert möglicherweise nicht auf die Anforderungen von Unternehmen.
- Ein offline-first-Design impliziert begrenzte Integrationsfähigkeiten in Umgebungen, die Cloud- oder API-Zugriff erfordern.
- Die Abhängigkeit von Signal C von der Einflussmessung kann rechenintensiv sein, selbst bei Optimierungen.
Schlussfolgerung: Obwohl der Ansatz konzeptionell solide ist, wirft der Mangel an Daten aus dem realen Einsatz Bedenken hinsichtlich Skalierbarkeit und Robustheit auf.
Fragen, die die Beschreibung offenlässt
- Wie lauten die tatsächlichen Leistungskennzahlen (Präzision/Recall) auf größeren, vielfältigeren Datensätzen?
- Wie skaliert Signal C mit der Größe des Korpus und der Anzahl der Dokumente?
- Kann das System in bestehende RAG-Pipelines integriert werden, ohne dass erhebliche architektonische Änderungen erforderlich sind?
- Gibt es Pläne, die Generierung von Proben in Echtzeit auf Basis von Abfragelogs zu unterstützen?
- Wie hoch ist die erwartete Latenz für die Prüfung großer Dokumentenbatches?
- Wie wird das System gegen adversäre Eingaben getestet, die über die im Evaluierungssatz enthaltenen hinausgehen?
Gesamtbewertung
Dieses Projekt ist ein Proof-of-Concept, der für einen Hackathon eingereicht wurde, und kein kommerzielles Produkt oder Unternehmen. Es adressiert ein reales und wachsendes Problem in der KI-Sicherheit – RAG-Poisoning –, weist jedoch keine Hinweise auf Traction, Skalierbarkeit oder Monetarisierung auf.
Assessment: Nicht bereit für eine Investition oder Partnerschaft in diesem Stadium. Die Idee ist vielversprechend, aber die aktuelle Form ist experimentell und in Produktivumgebungen nicht bewiesen. Weitere Entwicklung und Validierung sind erforderlich, bevor eine engere Zusammenarbeit in Betracht gezogen wird.
Umsetzen
Möchtest du etwas Ähnliches wie Veridion bauen?
Wir helfen Gründern, Ideen wie diese in eine funktionierende erste Version zu verwandeln: Identifiziert das Kernproblem, streicht den Rest und testet es mit echten Nutzern. Sagt uns, was ihr bauen wollt, und wir definieren den Umfang gemeinsam mit euch.
Ihr seid euch nicht sicher, was ihr zuerst bauen sollt? Beginnt mit einem klickbaren Prototyp.
KFG international ist nicht mit Veridion oder seinen Autoren verbunden.
User Stories BotVideo guides from your code
Get video guides for your users, generated from your code
Trigger narrated demos from Slack or MCP server to record PR changes or user guides.
Open-source maintainers review pull requests faster with a video of the feature working.
Quelle
Eingereicht bei der OpenAI 2026 Hackathon auf Devpost. Projektseite auf Devpost. Zurück zur vollständigen Galerie auf Devpost.
Diese Wettbewerbsanalyse wurde vontop-founders.com erstellt (wird in einem neuen Tab geöffnet)
Von einem Sprachmodell erzeugt aus der öffentlichen Devpost-Seite dieses Projekts — deren Kurzbeschreibung, dem Projektbericht des Autors und den dort gegebenenfalls angegebenen Built-with-Tags — erfasst im August 2026. Kurze Zitate sind die Worte des Autors. Es ist eine Einschätzung der Idee als Geschäft, nicht der Menschen dahinter, und sie gibt die Beschreibung so wieder, wie sie damals veröffentlicht war. Wenn sich das Projekt weiterentwickelt hat, fordern Sie unten eine Korrektur an. Die Analyse ist keine unabhängige Forschung und enthält keine verifizierten Daten zu Wachstum, Umsatz oder Kunden.
Ein unabhängiger Leitfaden von KFG International LLC — weder mit Devpost noch mit OpenAI verbunden, von ihnen unterstützt oder autorisiert.