

Archivposition — gemessen, nicht Modell-Ausgabe
Likes auf Devpost: 0
Platz #3.428 von 7.845 Projekten in diesem Archiv, nach Community-Likes.
Projekte (Log-Skala)
Likes auf Devpost. ▲ markiert die Gruppe dieses Projekts.
Diagramme anzeigen
| Likes | Projekte | Anteil des Archivs |
|---|---|---|
| 0 | 5.584 | 71,2% |
| 1 | 1.758 | 22,4% |
| 2 | 283 | 3,6% |
| 3–4 | 131 | 1,7% |
| 5–9 | 75 | 1,0% |
| 10+ | 14 | 0,2% |
 User Stories BotA demo video on every pull request
Get a demo video on every new feature
GitHub App that watches your pull requests and records a narrated, captioned demo.
Save time on demo prep and make informed decisions faster with a video walkthrough of every new feature.
Executive Summary
Wofür das Unternehmen offenbar steht
CogAuth - The Chirograph Ceremony ist ein selbstberichtetes Proof-of-Concept-Projekt, das ein Authentifizierungssystem für KI-Agenten beschreibt. Es verwendet kryptografische Protokolle (Noise XX, verschlüsselter Commit/Reveal-Austausch) und visuelle Elemente, um es zwei Peers zu ermöglichen, ein strukturiertes Artefakt namens CogPack unabhängig voneinander zu verifizieren, bevor es freigegeben wird.
Was sich geändert hat
Der Autor gibt an, dass das Projekt aus Unbehagen über die Art und Weise entstanden ist, wie Vertrauen in Agent-zu-Agent-Interaktionen hergestellt wird – insbesondere der Unsichtbarkeit des Prozesses hinter einem einfachen grünen Häkchen. Die Lösung besteht darin, eine "zeremonie" zu schaffen, bei der beide Agenten übereinstimmende Ergebnisse bestätigen müssen, bevor ein Artefakt entsperrt wird, wobei sowohl kryptografische als auch visuelle Verifizierung verwendet werden.
Wichtigste offene Frage
Gibt es Belege dafür, dass dieses System über die eigene Demo des Autors hinaus getestet wurde? Die Beschreibung macht keine Angaben zu einer Implementierung in der Praxis oder zur Adoption.
Hinweis: Diese Analyse basiert ausschließlich auf selbstberichteten Informationen aus der Projektbeschreibung. Es liegen keine externen Bestätigungen, Umsatzdaten, Kundennamen oder Traction-Metriken vor.
Was das Produkt tatsächlich ist
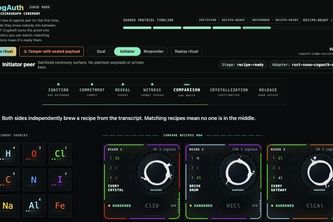
- Die Beschreibung besagt, dass CogAuth es zwei Peers ermöglicht, ein strukturiertes Artefakt namens CogPack zu authentifizieren.
- Es verwendet eine "Noise XX session" für sichere Kommunikation und implementiert einen verschlüsselten Commit/Reveal-Austausch.
- Das System umfasst dreiteilige Vergleichsrezepte, die beide Parteien unabhängig voneinander ableiten.
- Eine visuelle Oberfläche übersetzt den zugrunde liegenden kryptografischen Prozess in Elemente wie "Element Sources", "Comparison Reactors" und "Fluid Ink".
- Wenn beide Seiten übereinstimmen und bestätigen, wird das exakte CogPack wiederhergestellt; andernfalls schlägt die Entschlüsselung fehl und es wird nichts freigegeben.
Schlussfolgerung: Das Produkt scheint ein Prototyp für den sicheren Übergang zwischen Agenten mit menschlich überprüfbarer Verifizierung zu sein. Es wird nicht als kommerzielles Angebot oder produktionsreifes Werkzeug beschrieben.
Positionierung & Claim-Entwicklung
- Der Autor behauptet, dass CogAuth den unsichtbaren Moment des Vertrauens in etwas Überprüfbares verwandelt, ohne vorzutäuschen, dass die Visualisierung selbst Sicherheit darstellt.
- Das Projekt verwendet die Metapher eines "Chirograph" – mittelalterliche Dokumente, die zerschnitten und später zusammengefügt wurden –, um darzustellen, wie keine Hälfte allein ausreicht, was den Bedarf an doppelbestätigung in KI-Agenten-Interaktionen widerspiegelt.
- Das System wird als Alternative zu traditionellen Vertrauensmechanismen positioniert, bei denen Nutzer auf ein einzelnes grünes Häkchen angewiesen sind.
Behauptung: CogAuth zielt darauf ab, Vertrauen in KI-Agenten-Übergängen sichtbar und überprüfbar zu machen.
nicht belegt: Es gibt keine Angaben zur Marktpositionierung, zur Wettbewerbsdifferenzierung oder zur strategischen Absicht über die Demo hinaus.
Zielkunde & ICP
- Nicht belegt.
- Die Beschreibung identifiziert keine spezifischen Kundensegmente, Anwendungsfälle oder Personas.
- Es ist unklar, ob dies Entwickler, Unternehmen oder Endnutzer von KI-Systemen anspricht.
Fehlen von Belegen: Kein Hinweis darauf, wer CogAuth in der Praxis tatsächlich nutzen würde.
Business Model & Preisbelege
- Nicht belegt.
- Es gibt keine Erwähnungen von Preismodellen, Monetarisierungsstrategien oder kommerziellen Plänen.
- Das Projekt wird als Hackathon-Einreichung und Prototyp beschrieben.
Fehlende Evidenz: Es wurden keine Informationen zum Geschäftsmodell oder zur Preisgestaltung angegeben.
Technische & Auslieferungs-Signale
- Entwickelt mit Node.js, Python, Rust, HTML5, CSS3, JavaScript.
- Verwendet das Noise XX-Protokoll für sichere Kommunikation.
- Implementiert einen verschlüsselten Commit/Reveal-Austausch und deterministische Zeugen.
- Kommuniziert über lokales TCP; stellt bereinigte Metadaten über HTTP/SSE bereit.
- Integriert Upstream-Projekte wie GLOSSOPETRAE von Pliny the Liberator, Fluoddity von Jesse Gelders und GlassSurface von React Bits.
- Die Oberfläche umfasst Tastaturbestätigung, einen reduzierten Bewegungsmodus, einen erzwungenen Farbmodus, persistente Steuerelemente und Observatoriums-Funktionen.
Schlussfolgerung: Der technische Stack deutet auf einen Fokus auf sichere Peer-to-Peer-Kommunikation mit visueller Rückmeldung hin. Es wird nicht als skalierbar oder produktionsreif beschrieben.
Traction & Reifegrad-Signale
- Nicht belegt.
- Es werden keine Daten zu Nutzern, Kunden, Umsatz, ARR oder Adoptionsraten erwähnt.
- Das Projekt wird als Hackathon-Einreichung und Demo präsentiert.
Fehlende Evidenz: Keine Anzeichen von Traction oder Reife über den Prototyp-Stadium hinaus.
Wettbewerbskontext
- Nicht belegt.
- Es gibt keine Erwähnung von Wettbewerbern oder bestehenden Lösungen in diesem Bereich.
- Der Autor verweist nicht auf ähnliche Tools oder Systeme für die sichere Agenten-Authentifizierung.
Fehlende Evidenz: Keine Wettbewerbsanalyse oder Positionierung im Verhältnis zu anderen Tools.
Offene Fragen & Risiken
- Das Projekt wird als Prototyp beschrieben, nicht als Produktionssystem.
- Es stützt sich auf selbstberichtete Aussagen zu Sicherheit und Benutzerfreundlichkeit ohne unabhängige Verifizierung.
- Visuelle Elemente werden ausdrücklich als nicht autoritativ bezeichnet – bergen jedoch das Risiko, irreführend zu werden, wenn sie nicht sorgfältig verwaltet werden.
- Keine Evidenz für Tests mit echten Nutzern oder formale Sicherheitsprüfung.
- Der Autor merkt an, dass das visuelle System vereinfacht werden musste, um eine Verwechslung von Theater und Beweis zu vermeiden.
Risiko: Das Fehlen externer Validierung, Nutzentests und Sicherheitsaudits wirft Bedenken hinsichtlich der Eignung für den Einsatz in der realen Welt auf.
Fragen, die die Beschreibung offenlässt
- Gegen welche spezifischen Bedrohungen oder Angriffsvektoren verteidigt sich das System?
- Wurde das kryptografische Protokoll formal analysiert oder von Dritten geprüft?
- Wie wurde das visuelle Design validiert, um sicherzustellen, dass es den zugrunde liegenden Sicherheitsprozess genau widerspiegelt?
- Gibt es Pläne, CogAuth in echte KI-Agenten-Workflows (z. B. MCP, A2A) zu integrieren?
- Welche Leistungseinflüsse hat die Ausführung dieses Systems in Produktionsumgebungen?
- Haben Sie getestet, wie Nutzer die visuellen Hinweise interpretieren und ob sie korrekt zwischen Beweis und Präsentation unterscheiden?
Gesamtbewertung
- Nicht belegt.
- Es werden keine finanziellen Daten, Finanzierungshistorie oder Partnerschaftsmöglichkeiten beschrieben.
- Das Projekt wird als Proof-of-Concept präsentiert, ohne Hinweise auf kommerzielle Machbarkeit oder Skalierbarkeit.
Bewertung: Basierend auf der selbstberichteten Beschreibung allein scheint CogAuth ein experimenteller Prototyp zu sein. Es gibt unzureichende Evidenz, um sein Potenzial für Investitionen oder strategische Partnerschaften zu bewerten.
Umsetzen
Möchtest du etwas Ähnliches wie CogAuth - The Chirograph Ceremony bauen?
Wir helfen Gründern, Ideen wie diese in eine funktionierende erste Version zu verwandeln: Identifiziert das Kernproblem, streicht den Rest und testet es mit echten Nutzern. Sagt uns, was ihr bauen wollt, und wir definieren den Umfang gemeinsam mit euch.
Ihr seid euch nicht sicher, was ihr zuerst bauen sollt? Beginnt mit einem klickbaren Prototyp.
KFG international ist nicht mit CogAuth - The Chirograph Ceremony oder seinen Autoren verbunden.
User Stories BotA demo video on every pull request
Get a demo video on every new feature
GitHub App that watches your pull requests and records a narrated, captioned demo.
Save time on demo prep and make informed decisions faster with a video walkthrough of every new feature.
Quelle
Eingereicht bei der OpenAI 2026 Hackathon auf Devpost. Projektseite auf Devpost. Zurück zur vollständigen Galerie auf Devpost.
Diese Wettbewerbsanalyse wurde von top-founders.com erstellt (wird in einem neuen Tab geöffnet)
Von einem Sprachmodell erzeugt aus der öffentlichen Devpost-Seite dieses Projekts — deren Kurzbeschreibung, dem Projektbericht des Autors und den dort gegebenenfalls angegebenen Built-with-Tags — erfasst im August 2026. Kurze Zitate sind die Worte des Autors. Es ist eine Einschätzung der Idee als Geschäft, nicht der Menschen dahinter, und sie gibt die Beschreibung so wieder, wie sie damals veröffentlicht war. Wenn sich das Projekt weiterentwickelt hat, fordern Sie unten eine Korrektur an. Die Analyse ist keine unabhängige Forschung und enthält keine verifizierten Daten zu Wachstum, Umsatz oder Kunden.
Ein unabhängiger Leitfaden von KFG International LLC — weder mit Devpost noch mit OpenAI verbunden, von ihnen unterstützt oder autorisiert.