

Archivposition — gemessen, nicht Modell-Ausgabe
Likes auf Devpost: 1
Platz #1.652 von 7.845 Projekten in diesem Archiv, nach Community-Likes.
Projekte (Log-Skala)
Likes auf Devpost. ▲ markiert die Gruppe dieses Projekts.
Diagramme anzeigen
| Likes | Projekte | Anteil des Archivs |
|---|---|---|
| 0 | 5.584 | 71,2% |
| 1 | 1.758 | 22,4% |
| 2 | 283 | 3,6% |
| 3–4 | 131 | 1,7% |
| 5–9 | 75 | 1,0% |
| 10+ | 14 | 0,2% |
 User Stories BotVideo guides from your code
Get video guides for your users, generated from your code
Trigger narrated demos from Slack or MCP server to record PR changes or user guides.
Open-source maintainers review pull requests faster with a video of the feature working.
 top-founders.comThis project's analysis was made with it
Check your idea against real competitors
Paste your competitors' URLs and get what to match, where to stand out and what to skip, with every claim linked to its source. Free, no credit card.
Trigger reports from Slack or MCP server.
Das Projekt auf Devpost anzeigen
Executive Summary
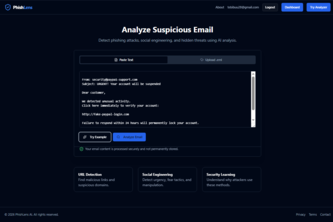
Was das Unternehmen offenbar ist: PhishLens AI ist eine selbstberichtete Cybersecurity-SaaS-Plattform, die entwickelt wurde, um Phishing-Bedrohungen in E-Mails zu erkennen und den Nutzern die Risiken zu erklären. Der Autor gibt an, dass es sich um ein KI-gestütztes Phishing-Erkennungswerkzeug handelt, das verdächtige E-Mails analysiert, Risikobewertungen bereitstellt und Sicherheitsempfehlungen gibt.
Was sich geändert hat: Das Projekt wurde als Hackathon-Einreichung (OpenAI 2026) eingereicht und stellt einen Prototyp in einer frühen Phase dar, der von einem Entwickler (Tebibu Solomon) erstellt wurde. Es umfasst grundlegende Funktionen für die E-Mail-Analyse, die Benutzerauthentifizierung und Dashboard-Funktionen, weist jedoch keine Hinweise auf eine produktive Bereitstellung oder kommerzielle Nachfrage auf.
Die wichtigste offene Frage: Gibt es Hinweise darauf, dass PhishLens AI über die Prototypenphase hinaus in den tatsächlichen Gebrauch durch Nutzer oder Organisationen übergegangen ist?
Was das Produkt tatsächlich ist
- Die Beschreibung besagt, dass PhishLens AI eine "KI-gestützte Phishing-Erkennungsplattform" ist.
- Es analysiert verdächtige E-Mails und identifiziert gängige Phishing-Indikatoren wie:
- Dringlichkeit und manipulation auf Angst basierend
- Versuche des Diebstahls von Zugangsdaten
- Verdächtige Absenderdomänen
- Bösartige Links
- Muster der Social Engineering
- Die Plattform erstellt einen Risikoscore, erklärt erkannte Bedrohungen und gibt Sicherheitsempfehlungen.
- Es enthält ein persönliches Dashboard zum Speichern des Analyseverlaufs.
Beleg: Dies wird vom Autor selbst berichtet. Es gibt keine unabhängige Verifizierung oder Demonstration der tatsächlichen Produktfunktionalität über die Prototypenphase hinaus.
Positionierung & Claim-Entwicklung
- Der Autor behauptet, dass PhishLens AI die Phishing-Erkennung "einfacher und verständlicher" macht.
- Es zielt darauf ab, Nutzern zu helfen, Warnsignale zu erkennen, die sie möglicherweise übersehen könnten.
- Die Plattform positioniert sich als erklärbar – nicht nur als Markierung von Bedrohungen, sondern als Erklärung, warum eine E-Mail gefährlich ist und welche Maßnahmen zu ergreifen sind.
- Es wird als Werkzeug beschrieben, das Automatisierung mit klaren Erklärungen kombiniert, um Cybersecurity zugänglicher zu machen.
Beleg: Dies sind Behauptungen des Autors. Es gibt keine Hinweise auf Marktpositionierung, Kundenfeedback oder Wettbewerbsunterscheidungen über die Selbstbeschreibung hinaus.
Zielkunde & ICP
- Die Beschreibung besagt, dass PhishLens AI Personen anspricht, die "verdächtige E-Mails erhalten, aber nicht wissen, wie man die Warnsignale erkennt".
- Es ist für Einzelpersonen und nicht für Unternehmen positioniert.
- Die Plattform enthält Benutzerauthentifizierung und persönliche Dashboard-Funktionen, was auf individuelle Endnutzer als primäres Publikum hindeutet.
Beleg: Dies wird aus der Selbstbeschreibung des Autors abgeleitet. Es gibt keine Hinweise auf tatsächliche Kunden, Nutzerprofile oder Segmentierungsdaten.
Business Model & Preisbelege
- Nicht belegt. Die Beschreibung erwähnt keine Preismodelle, Monetarisierungsstrategien oder Details zum Geschäftsmodell.
- Es gibt keine Hinweise darauf, ob dies als Freemium-Service, Abo oder Unternehmenslösung angeboten werden soll.
Beleg: Es werden keine Informationen darüber bereitgestellt, wie die Plattform Einnahmen generieren will oder wie ihre kommerzielle Struktur aussehen könnte.
Technische & Auslieferungs-Signale
- Entwickelt als Full-Stack-SaaS-Anwendung mit:
- Frontend: React + TypeScript, Vite, Tailwind CSS
- Backend: Supabase Authentication, PostgreSQL mit Row Level Security
- Deployment: Vercel
- Umfasst sichere Authentifizierungsabläufe, Datenbankintegration, benutzerspezifischen Datenschutz und Echtzeit-Updates des Dashboards
- Die Erkennungsengine analysiert den E-Mail-Inhalt, extrahiert Signale, berechnet den Risikoscore und erzeugt nachvollziehbare Ergebnisse
Beleg: Dies sind selbstberichtete technische Details des Autors. Es gibt keine Belege für Leistungskennzahlen, Skalierbarkeit oder den Einsatz in der Produktion.
Traction & Reifegrad-Signale
- Nicht belegt. Es gibt keine Erwähnung von:
- Benutzern
- Kunden
- Umsatz
- Produktakzeptanz
- Nutzungsstatistiken
- Marktrückmeldungen
- Produktiterationshistorie
Beleg: Das Projekt wurde einem Hackathon vorgelegt und als funktionsfähiger Prototyp beschrieben, jedoch gibt es keine Anzeichen von Traction oder Reife darüber hinaus.
Wettbewerbskontext
- Nicht belegt. Keine Erwähnung von:
- Konkurrenten
- Marktvolumen
- Wettbewerbsvorteilen
- Branchenpositionierung
Beleg: Die Beschreibung verweist nicht auf bestehende Phishing-Erkennungswerkzeuge oder deren Marktdynamik.
Offene Fragen & Risiken
- Einzelgründer-Team: Nur ein Mitglied aufgeführt (Tebibu Solomon), was die Ausführungskapazität und Skalierbarkeit einschränken könnte.
- Nur Prototypenstufe: Keine Belege für einen Produktiveinsatz, eine Benutzerbasis oder kommerzielle Tragfähigkeit.
- Keine Umsatz- oder Kundendaten: Die Plattform weist keine nachgewiesene Traction oder Monetarisierungsstrategie auf.
- Unbewiesene KI-Fähigkeiten: Obwohl als KI-gestützt beschrieben, gibt es keine Belege für den Einsatz von Machine-Learning-Modellen oder Leistungskennzahlen.
- Begrenzter Umfang: Die aktuelle Version konzentriert sich auf die E-Mail-Analyse; Zukunftspläne umfassen Browser-Erweiterungen und Integrationen, diese sind jedoch noch nicht implementiert.
Beleg: Dies sind Schlussfolgerungen, die auf dem Fehlen jeglicher kommerzieller oder technischer Validierung über eine Hackathon-Einreichung hinaus beruhen.
Fragen, die die Beschreibung offenlässt
- Wurde PhishLens AI in der Produktion eingesetzt? Wenn ja, wie hoch ist die aktuelle Benutzerbasis?
- Welche spezifischen Machine-Learning-Modelle oder Algorithmen werden zur Phishing-Erkennung verwendet?
- Wie behandelt die Plattform Falsch-Positive und Falsch-Negative in ihrer Risikobewertung?
- Gibt es Partnerschaften oder Integrationen mit E-Mail-Anbietern oder Cybersecurity-Anbietern?
- Was ist das beabsichtigte Preismodell und das Zielmarktsegment (Einzelnutzer vs. Unternehmen)?
- Welche sind die wichtigsten Kennzahlen, die auf Produkterfolg oder Nutzerengagement hinweisen?
Gesamtbewertung
- nicht belegt. Es gibt keine Belege für Umsatz, Kunden, Traction oder kommerzielle Tragfähigkeit.
- Die Plattform scheint ein Prototyp in einem frühen Stadium zu sein, der während eines Hackathons entwickelt wurde.
- Kein Hinweis darauf, ob sie über die Proof-of-Concept-Stufe hinausgegangen ist oder eine reale Anwendung hat.
Konfidenzniveau: Niedrig — diese Analyse basiert ausschließlich auf selbstberichteten Behauptungen ohne externe Validierung.
Umsetzen
Möchtest du etwas Ähnliches wie PhishLens AI bauen?
Wir helfen Gründern, Ideen wie diese in eine funktionierende erste Version zu verwandeln: Identifiziert das Kernproblem, streicht den Rest und testet es mit echten Nutzern. Sagt uns, was ihr bauen wollt, und wir definieren den Umfang gemeinsam mit euch.
Ihr seid euch nicht sicher, was ihr zuerst bauen sollt? Beginnt mit einem klickbaren Prototyp.
KFG international ist nicht mit PhishLens AI oder seinen Autoren verbunden.
User Stories BotVideo guides from your code
Get video guides for your users, generated from your code
Trigger narrated demos from Slack or MCP server to record PR changes or user guides.
Open-source maintainers review pull requests faster with a video of the feature working.
Quelle
Eingereicht bei der OpenAI 2026 Hackathon auf Devpost. Projektseite auf Devpost. Zurück zur vollständigen Galerie auf Devpost.
Diese Wettbewerbsanalyse wurde vontop-founders.com erstellt (wird in einem neuen Tab geöffnet)
Von einem Sprachmodell erzeugt aus der öffentlichen Devpost-Seite dieses Projekts — deren Kurzbeschreibung, dem Projektbericht des Autors und den dort gegebenenfalls angegebenen Built-with-Tags — erfasst im August 2026. Kurze Zitate sind die Worte des Autors. Es ist eine Einschätzung der Idee als Geschäft, nicht der Menschen dahinter, und sie gibt die Beschreibung so wieder, wie sie damals veröffentlicht war. Wenn sich das Projekt weiterentwickelt hat, fordern Sie unten eine Korrektur an. Die Analyse ist keine unabhängige Forschung und enthält keine verifizierten Daten zu Wachstum, Umsatz oder Kunden.
Ein unabhängiger Leitfaden von KFG International LLC — weder mit Devpost noch mit OpenAI verbunden, von ihnen unterstützt oder autorisiert.