

Archivposition — gemessen, nicht Modell-Ausgabe
Likes auf Devpost: 0
Platz #5.055 von 7.848 Projekten in diesem Archiv, nach Community-Likes.
Projekte (Log-Skala)
Likes auf Devpost. ▲ markiert die Gruppe dieses Projekts.
Diagramme anzeigen
| Likes | Projekte | Anteil des Archivs |
|---|---|---|
| 0 | 5.585 | 71,2% |
| 1 | 1.758 | 22,4% |
| 2 | 284 | 3,6% |
| 3–4 | 132 | 1,7% |
| 5–9 | 75 | 1,0% |
| 10+ | 14 | 0,2% |
 User Stories BotA demo video on every pull request
Get a demo video on every new feature
GitHub App that watches your pull requests and records a narrated, captioned demo.
Save time on demo prep and make informed decisions faster with a video walkthrough of every new feature.
Executive Summary
Log Sentinel ist ein regelbasiertes Werkzeug zur Bedrohungserkennung für Authentifizierungsprotokolle, das als Einzelprojekt von einem Einsteiger in der Cybersicherheit entwickelt wurde. Es durchsucht SSH- und sudo-Protokolle nach drei Angriffsmustern (Brute Force, schnelle IP-Änderung, verdächtige sudo-Ausbrüche) unter Verwendung von Regex und Sliding-Window-Logik und leitet die Ergebnisse an GPT-5.6 zur Diagnose in verständlicher Sprache und zu Maßnahmen zur Behebung weiter. Das System wird als Streamlit-Oberfläche zum Hochladen oder Einfügen von Protokolldateien präsentiert.
Das Projekt wird selbst als erster Versuch zur Entwicklung eines Cybersicherheitswerkzeugs beschrieben, ohne Hinweise auf Einnahmen, Kunden oder Traction über die eigenen Tests des Autors hinaus. Es nutzt einen hybriden Ansatz: deterministische Erkennungslogik mit KI-Erklärung, jedoch ohne unabhängige Validierung der Wirksamkeit oder der Adoption.
Wesentliche offene Frage
Gibt es Hinweise darauf, dass dieses System in realen Umgebungen getestet oder von Nutzern außerhalb der eigenen Tests des Autors validiert wurde?
Was das Produkt tatsächlich ist
Die Beschreibung besagt, dass Log Sentinel:
- SSH- und sudo-Authentifizierungsprotokolle durchsucht
- Drei Angriffsmuster mit regelbasierter Logik erkennt:
- Brute Force: 8+ fehlgeschlagene Login-Versuche von einer IP innerhalb von 5 Minuten
- Schnelle Login-IP-Änderung: Derselbe Benutzerkonto meldet sich von zwei verschiedenen IPs innerhalb von 15 Minuten an
- Verdächtiger sudo-Befehlsausbruch: 3+ sudo-Befehle in einem kurzen Zeitfenster, die nachts auftreten oder sensible Ziele wie
/etc/shadowoder/etc/passwdbetreffen
- Erkannte Ergebnisse an GPT-5.6 zur Diagnose, Schweregradbewertung (Low/Medium/High) und zu Maßnahmen zur Behebung sendet
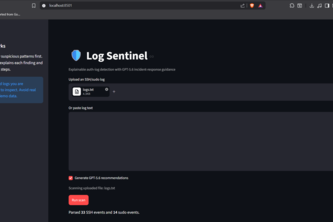
- Über eine Streamlit-Oberfläche präsentiert wird, in der Nutzer Protokolldateien hochladen oder einfügen können
Das System wird als mit Codex, Cybersicherheitswerkzeugen, Python und Streamlit entwickelt beschrieben.
Schlussfolgerung Das Produkt ist ein Proof-of-Concept-Werkzeug zur Erkennung bekannter Angriffsmuster in Authentifizierungsprotokollen unter Verwendung eines hybriden Ansatzes aus regelbasierter Erkennung und KI-Erklärung.
Positionierung & Claim-Entwicklung
Der Autor gibt an, dass das Projekt von der Herausforderung durch verrauschte Authentifizierungsprotokolle und dem Bedarf, Angriffsmuster automatisch zu identifizieren, inspiriert wurde. Es wird positioniert als:
- Erstes Cybersicherheitsprojekt eines Einsteigers
- Ein Werkzeug, das Bedrohungen in verständlicher Sprache erklärt, wie ein menschlicher Analyst es tun würde
- Ein hybrider Ansatz, der deterministische Erkennung mit KI-Erklärung kombiniert
Es gibt keine Hinweise auf eine frühere Positionierung oder Entwicklung über diese anfängliche Selbstbeschreibung hinaus.
Schlussfolgerung Das Produkt wird als bildungs- und explorationsorientiertes Vorhaben präsentiert, nicht als kommerzielles Angebot. Es behauptet nicht, eine produktionsreife Lösung oder Teil einer größeren Plattform zu sein.
Zielkunde & ICP
Die Beschreibung besagt, dass der Autor ein Einsteiger in der Cybersicherheit ist und dieses Werkzeug während des Studiums von Netzwerkgrundlagen entwickelt hat. Es wird kein expliziter Kundensegment oder ideales Kundenprofil (ICP) beschrieben.
Schlussfolgerung Die Zielgruppe scheint aus Einzelpersonen oder Teams zu bestehen, die Cybersicherheit lernen, oder solchen, die Werkzeuge zu Bildungszwecken testen. Es gibt keine Hinweise auf ein definiertes Marktsegment oder einen Enterprise-Fall.
Business Model & Preisbelege
Es gibt keine Hinweise auf Preise, Monetarisierung oder Geschäftsmodell in der Beschreibung. Das Projekt wird als Einzelbemühung und nicht als kommerzielles Produkt beschrieben.
Schlussfolgerung Es werden keine Informationen zum Geschäftsmodell oder zur Preisgestaltung angegeben. Es ist unklar, ob das Projekt monetisiert oder als Dienstleistung angeboten wird.
Technische & Auslieferungs-Signale
Der Autor stellt fest:
- Die Erkennungslogik wurde manuell entworfen und mit regex-basierter Auswertung getestet
- Das System nutzt eine Sliding-Window-Logik für Erkennungsregeln
- Codex wurde verwendet, um den Rest des Systems zu erstellen, einschließlich der GPT-5.6-Integration mit strukturiertem JSON-Schema
- Die Streamlit-Oberfläche wurde end-to-end erstellt
- Aufgrund von Abrechnungsbeschränkungen wurde vorübergehend auf ein Modell der Free-Tier-Ebene umgestellt
Schlussfolgerung Der technische Ansatz wird als hybrid beschrieben: deterministische Erkennungslogik mit KI-gestützter Erklärung. Es gibt jedoch keine Hinweise auf eine Produktivumgebung oder Skalierbarkeit.
Traction & Reifegrad-Signale
Die Beschreibung lautet:
- Dies ist das erste Solo-Projekt des Autors im Bereich Cybersicherheit
- Es wurde bei einem OpenAI-Hackathon eingereicht
- Die Tests wurden an synthetischen und realistischen Beispiel-Logdaten durchgeführt
- Das System wurde end-to-end mit einem vorübergehenden Free-Tier-Modell für API-Tests validiert
Es gibt keine Hinweise auf:
- Kunden oder Nutzer
- Umsatz oder Monetarisierung
- Produktakzeptanz oder Nutzungsdaten
- Einsatz in realen Umgebungen
Schlussfolgerung Es sind keine Anzeichen für Traction oder Reife erkennbar. Es handelt sich weiterhin um einen Prototyp oder ein Proof-of-Concept.
Wettbewerbskontext
In der Beschreibung werden keine Wettbewerber oder bestehenden Lösungen im Bereich der Analyse von Authentifizierungslogs oder der Bedrohungserkennung erwähnt.
Schlussfolgerung Es gibt keine Hinweise auf eine Wettbewerbspositionierung oder auf das Bewusstsein für bestehende Tools in diesem Bereich.
Offene Fragen & Risiken
- Das Projekt wird als Solo-Bemühung und erstes Projekt im Bereich Cybersicherheit beschrieben, ohne vorherige Erfahrung in der Entwicklung von Sicherheitstools
- Der Autor vermerkt eine Abrechnungsbeschränkung, die eine vollständige API-Testung vor der Einreichung verhinderte
- Keine Hinweise auf Validierung in der Praxis oder Nutzerfeedback
- Keine Erwähnung von Skalierbarkeit, Leistung oder Produktionsreife
- Kein Hinweis darauf, ob das System über die eigene Umgebung des Autors hinaus genutzt oder getestet wird
Schlussfolgerung Das Projekt ist experimentell und mangelt an kommerzieller Tragfähigkeit oder Traction. Es ist möglicherweise nicht für den Enterprise-Einsatz geeignet.
Fragen, die die Beschreibung offenlässt
- Wie hoch war die tatsächliche Genauigkeit der Erkennungslogik bei Tests mit echten Logs?
- Wurde das System in irgendeiner realen Umgebung über die eigenen Tests des Autors hinaus validiert?
- Gibt es Pläne, über die derzeit unterstützten drei Angriffsmuster hinaus zu expandieren?
- Gibt es einen Plan für den Produktiveinsatz oder die Skalierbarkeit?
- Wie behandelt der hybride Ansatz (regelbasiert + KI) Fehlalarme oder Grenzfälle?
- Wie ist der aktuelle Status der GPT-5.6-API-Integration und der Abrechnung?
Gesamtbewertung
Das Projekt wird als Solo-Bemühung und erster Versuch im Bereich Cybersicherheit beschrieben, der bei einem OpenAI-Hackathon eingereicht wurde. Es ist nicht als kommerzielles Produkt oder Lösung mit Traction, Umsatz oder Akzeptanz belegt.
Schlussfolgerung Es gibt keine Hinweise auf einen tragfähigen Geschäftsfall oder eine Investitionsmöglichkeit zu diesem Zeitpunkt. Es scheint sich um ein Lernprojekt oder Prototyp ohne nachgewiesene Marktreife oder kommerzielles Potenzial zu handeln.
User Stories BotA demo video on every pull request
Get a demo video on every new feature
GitHub App that watches your pull requests and records a narrated, captioned demo.
Save time on demo prep and make informed decisions faster with a video walkthrough of every new feature.
Quelle
Eingereicht bei der OpenAI 2026 Hackathon auf Devpost. Projektseite auf Devpost. Zurück zur vollständigen Galerie auf Devpost.
Diese Wettbewerbsanalyse wurde von top-founders.com erstellt (wird in einem neuen Tab geöffnet)
Von einem Sprachmodell erzeugt aus der öffentlichen Devpost-Seite dieses Projekts — deren Kurzbeschreibung, dem Projektbericht des Autors und den dort gegebenenfalls angegebenen Built-with-Tags — erfasst im August 2026. Kurze Zitate sind die Worte des Autors. Es ist eine Einschätzung der Idee als Geschäft, nicht der Menschen dahinter, und sie gibt die Beschreibung so wieder, wie sie damals veröffentlicht war. Wenn sich das Projekt weiterentwickelt hat, fordern Sie unten eine Korrektur an. Die Analyse ist keine unabhängige Forschung und enthält keine verifizierten Daten zu Wachstum, Umsatz oder Kunden.
Ein unabhängiger Leitfaden von KFG International LLC — weder mit Devpost noch mit OpenAI verbunden, von ihnen unterstützt oder autorisiert.