

Archivposition — gemessen, nicht Modell-Ausgabe
Likes auf Devpost: 0
Platz #3.491 von 7.845 Projekten in diesem Archiv, nach Community-Likes.
Projekte (Log-Skala)
Likes auf Devpost. ▲ markiert die Gruppe dieses Projekts.
Diagramme anzeigen
| Likes | Projekte | Anteil des Archivs |
|---|---|---|
| 0 | 5.584 | 71,2% |
| 1 | 1.758 | 22,4% |
| 2 | 283 | 3,6% |
| 3–4 | 131 | 1,7% |
| 5–9 | 75 | 1,0% |
| 10+ | 14 | 0,2% |
 User Stories BotVideo guides from your code
Get video guides for your users, generated from your code
Trigger narrated demos from Slack or MCP server to record PR changes or user guides.
Open-source maintainers review pull requests faster with a video of the feature working.
 top-founders.comThis project's analysis was made with it
Check your idea against real competitors
Paste your competitors' URLs and get what to match, where to stand out and what to skip, with every claim linked to its source. Free, no credit card.
Trigger reports from Slack or MCP server.
Das Projekt auf Devpost anzeigen
Executive Summary
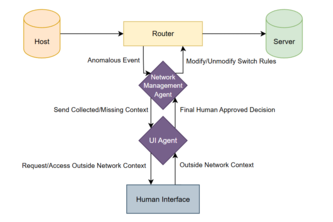
Was das Unternehmen offenbar ist: ContextScout ist ein selbst gemeldetes Projekt, das ein KI-gestütztes Netzwerk-Sicherheitssystem beschreibt, das menschlichen Kontext in automatisierte Sicherheitsentscheidungen integriert. Das System nutzt zwei kooperierende KI-Agenten – einen, der Netzwerkereignisse überwacht, und einen anderen, der in Gruppenchats mit Menschen kommuniziert –, um blockierte Verbindungen auf der Grundlage organisatorischen Wissens zu validieren und vorübergehend zuzulassen.
Was sich geändert hat: Dies ist eine Hackathon-Einreichung (eingereicht bei OpenAI 2026). Es handelt sich um ein Konzept in einer frühen Phase, nicht um ein Produkt oder eine Dienstleistung im Produktivbetrieb. Die Beschreibung weist auf keine Einnahmen, Kunden oder Traction jenseits der Demo hin.
Wichtigste offene Frage: Gibt es Belege dafür, dass dieses System in realen Umgebungen getestet oder in bestehende Sicherheitsinfrastrukturen integriert wurde?
Hinweis: Alle Befunde basieren auf selbst gemeldeten Informationen aus der eigenen Beschreibung des Autors. Es liegen keine externen Verifizierungen oder historische Daten vor. Das Projekt wird als Konzept und nicht als funktionsfähiges Produkt präsentiert.
Was das Produkt tatsächlich ist
Die Beschreibung besagt, dass ContextScout zwei KI-Agenten kombiniert:
- Ein Network Agent, der blockierte Netzwerkaktivitäten überwacht, Ereignisse analysiert, Kontext anfordert, Antworten validiert und Firewalls aktualisiert.
- Ein Chat Agent, der mit autorisierten Benutzern in Gruppenchats kommuniziert, um organisatorischen Kontext abzurufen.
Diese Agenten arbeiten zusammen, um einen Workflow zu ermöglichen, in dem:
- Eine Verbindung blockiert wird.
- Das System fehlenden Kontext identifiziert.
- Es eine strukturierte Anfrage an den Chat-Agenten sendet.
- Ein autorisierter Mensch den Zugriff bestätigt oder verweigert.
- Wenn genehmigt, wird eine begrenzte, temporäre Firewall-Regel angewendet und nach Ablauf automatisch entfernt.
Das System wird als mit Folgendem erstellt beschrieben:
- API
- Codex
- OpenAI Agents SDK
Schlussfolgerung: Das Produkt scheint ein experimenteller Prototyp zur Integration von KI-gestützter Sicherheit mit menschlicher Entscheidungsfindung im Prozess (human-in-the-loop) zu sein. Es handelt sich nicht um ein kommerzielles Angebot, sondern um einen Proof-of-Concept.
Positionierung & Claim-Entwicklung
Die Beschreibung behauptet, dass moderne Netzwerk-Sicherheitswerkzeuge verdächtige Aktivitäten erkennen, aber kein Verständnis für die realen Gründe dahinter haben. Das Projekt positioniert sich als Lösung dieser Lücke, indem es KI-Agenten ermöglicht, vertrauenswürdige menschliche Eingaben für Kontext einzuholen.
Wichtige Behauptungen umfassen:
- Die Erwerbung fehlenden Kontexts zu einem integralen Bestandteil der Reasoning-Schleife des Netzwerk-Verteidigungsagenten zu machen.
- Eine sichere Möglichkeit für KI-Agenten zu bieten, Menschen nach organisatorischem Kontext zu fragen.
- Die Reduzierung unnötiger Sicherheitsblockaden durch kontextuelle Validierung.
Behauptung vs. Tatsache: Dies sind erklärte Absichten, keine Belege für Traction oder Adoption. Das Projekt wird als Hackathon-Demo beschrieben, ohne Hinweise auf einen vorherigen Einsatz in Produktivumgebungen.
Zielkunde & ICP
Die Beschreibung identifiziert keine spezifischen Kundensegmente oder Personas eindeutig. Es wird jedoch impliziert, dass die Zielbenutzer sind:
- Netzwerk-Sicherheitsteams
- Systemadministratoren oder IT-Manager, die Firewall-Regeln verwalten
- Organisationen mit komplexen Netzwerk-Zugriffspolitiken, die Automatisierung mit menschlicher Aufsicht ausbalancieren müssen
Es wird auch eine Rolle für Folgendes angedeutet:
- Autorisierte Mitarbeiter oder Manager, die Zugriffsanfragen validieren können
- Personal für die Incident Response
Schlussfolgerung: Das System richtet sich an unternehmensweite Cybersecurity-Betriebsumgebungen, in denen menschlicher Kontext benötigt wird, um differenzierte Entscheidungen über den Netzwerkzugriff zu treffen. Es wurde jedoch kein explizites ICP (Ideal Customer Profile) definiert.
Business Model & Preisbelege
In der Beschreibung gibt es keine Hinweise auf Preise oder Geschäftsmodell. Das Projekt wird als Hackathon-Einreichung beschrieben und enthält keine Angaben zu einer Monetarisierungsstrategie, Kundenakquisitionsplänen oder Einnahmequellen.
nicht belegt: Es gibt keine Erwähnung, wie die Lösung verkauft, bepreist oder kommerziell bereitgestellt werden würde.
Technische & Auslieferungs-Signale
Das System wird mit folgenden Komponenten erstellt:
- APIs
- Codex
- OpenAI Agents SDK
Es umfasst Funktionen wie:
- Strukturierte Kontextanfragen
- Temporäre Regeldurchsetzung mit Ablaufdatum
- Audit-Logging
- Integration in Gruppenchats
- Gruppierung von Ereignissen, um doppelte Warnmeldungen zu vermeiden
Schlussfolgerung: Die technische Architektur sieht vor, dass KI-Agenten über Systeme hinweg kommunizieren, was auf einen modularen und skalierbaren Ansatz hindeutet. Es werden jedoch keine Details zur Skalierbarkeit, Leistung oder Bereitstellungsmethoden angegeben.
Traction & Reifegrad-Signale
Das Projekt wird als Hackathon-Einreichung (Devpost-Eintrag für OpenAI 2026) beschrieben. Es gibt keine Hinweise auf:
- Umsatz
- Kunden
- Product-Market-Fit
- Nutzerakzeptanz
- Marktdurchdringung
- Weiterentwicklung oder Iteration nach der Demo
nicht belegt: Es gibt keine Anzeichen dafür, dass das System über den Prototyp-Stadium hinausgegangen oder in realen Umgebungen getestet wurde.
Wettbewerbskontext
Die Beschreibung verweist nicht direkt auf Wettbewerber. Sie deutet jedoch auf einen Bereich hin, der Folgendes umfasst:
- KI-gestützte Netzwerk-Sicherheitswerkzeuge
- Human-in-the-loop-Sicherheitsworkflows
- Kontextsensitive Zugriffscontroll-Systeme
Es scheint mit Trends in folgenden Bereichen übereinzustimmen:
- Zero-Trust-Architekturen
- KI-gestützte Incident Response
- Automatisierte Bedrohungserkennung mit menschlicher Validierung
Schlussfolgerung: Obwohl nicht explizit benannt, konkurriert oder überlappt das System wahrscheinlich mit Lösungen im Bereich der KI-gestützten Cybersecurity und Netzwerkzugriffsverwaltung. Es wurde keine Wettbewerbsanalyse vorgelegt.
Offene Fragen & Risiken
Wesentliche Risiken und offene Fragen basierend auf der Beschreibung:
- Unbewiesenes Konzept: Das Projekt ist eine Hackathon-Demo ohne Hinweise auf Tests in der Praxis.
- Begrenzter Umfang: Es wird nur ein Szenario (VPN-Zugriff) demonstriert; es gibt keine Hinweise auf eine breitere Anwendbarkeit.
- Menschliche Abhängigkeit: Die Abhängigkeit von menschlicher Genehmigung führt zu potenziellen Engpässen und Inkonsistenzen.
- Sicherheitsannahmen: Es wird angenommen, dass chatbasierte Kommunikation zuverlässig vertrauenswürdigen Kontext bereitstellen kann, ohne zusätzliche Authentifizierungs- oder Verifizierungsebenen.
- Keine Aussagen zur Skalierbarkeit: Es gibt keine Hinweise darauf, wie das System über eine einzelne Demo hinaus skaliert werden könnte.
Schlussfolgerung: Das Projekt weist keine Indikatoren für Reife, Marktdurchdringung oder kommerzielle Tragfähigkeit auf. Es handelt sich möglicherweise eher um eine Idee als um ein marktreifes Produkt.
Fragen, die die Beschreibung offenlässt
- Welche konkreten Anwendungsfälle oder Branchen haben Sie für dieses System in Betracht gezogen?
- Wie würden Sie sicherstellen, dass nur verifizierte Nutzer Netzwerkänderungen genehmigen können?
- Haben Sie das System mit tatsächlichen Netzwerk-Sicherheitswerkzeugen oder -plattformen getestet?
- Welche Einschränkungen hat der aktuelle Prototyp in Bezug auf Leistung, Zuverlässigkeit und Skalierbarkeit?
- Gibt es bekannte Grenzfälle oder Fehlermodi im human-in-the-loop-Prozess?
- Wie planen Sie die Integration in bestehende Unternehmensumgebungen?
- Wie lautet Ihre Roadmap für den Übergang von einer Demo zu einer produktionsreifen Lösung?
Gesamtbewertung
Dieses Projekt wird als Hackathon-Einreichung beschrieben und stellt eine Idee oder einen Prototyp in einem frühen Stadium dar. Es gibt keine Hinweise auf:
- Umsatz
- Kunden
- Traction
- Product-market fit
- Kommerzielle Reife
Bewertung: In diesem Stadium nicht geeignet für Investitionen oder Partnerschaften. Es sind weitere Entwicklung, Tests und der Nachweis der praktischen Nützlichkeit erforderlich, bevor eine strategische Berücksichtigung erfolgen kann.
Umsetzen
Möchtest du etwas Ähnliches wie ContextScout bauen?
Wir helfen Gründern, Ideen wie diese in eine funktionierende erste Version zu verwandeln: Identifiziert das Kernproblem, streicht den Rest und testet es mit echten Nutzern. Sagt uns, was ihr bauen wollt, und wir definieren den Umfang gemeinsam mit euch.
Ihr seid euch nicht sicher, was ihr zuerst bauen sollt? Beginnt mit einem klickbaren Prototyp.
KFG international ist nicht mit ContextScout oder seinen Autoren verbunden.
User Stories BotVideo guides from your code
Get video guides for your users, generated from your code
Trigger narrated demos from Slack or MCP server to record PR changes or user guides.
Open-source maintainers review pull requests faster with a video of the feature working.
Quelle
Eingereicht bei der OpenAI 2026 Hackathon auf Devpost. Projektseite auf Devpost. Zurück zur vollständigen Galerie auf Devpost.
Diese Wettbewerbsanalyse wurde vontop-founders.com erstellt (wird in einem neuen Tab geöffnet)
Von einem Sprachmodell erzeugt aus der öffentlichen Devpost-Seite dieses Projekts — deren Kurzbeschreibung, dem Projektbericht des Autors und den dort gegebenenfalls angegebenen Built-with-Tags — erfasst im August 2026. Kurze Zitate sind die Worte des Autors. Es ist eine Einschätzung der Idee als Geschäft, nicht der Menschen dahinter, und sie gibt die Beschreibung so wieder, wie sie damals veröffentlicht war. Wenn sich das Projekt weiterentwickelt hat, fordern Sie unten eine Korrektur an. Die Analyse ist keine unabhängige Forschung und enthält keine verifizierten Daten zu Wachstum, Umsatz oder Kunden.
Ein unabhängiger Leitfaden von KFG International LLC — weder mit Devpost noch mit OpenAI verbunden, von ihnen unterstützt oder autorisiert.