

Archivposition — gemessen, nicht Modell-Ausgabe
Likes auf Devpost: 0
Platz #3.395 von 7.845 Projekten in diesem Archiv, nach Community-Likes.
Projekte (Log-Skala)
Likes auf Devpost. ▲ markiert die Gruppe dieses Projekts.
Diagramme anzeigen
| Likes | Projekte | Anteil des Archivs |
|---|---|---|
| 0 | 5.584 | 71,2% |
| 1 | 1.758 | 22,4% |
| 2 | 283 | 3,6% |
| 3–4 | 131 | 1,7% |
| 5–9 | 75 | 1,0% |
| 10+ | 14 | 0,2% |
 User Stories BotA demo video on every pull request
Get a demo video on every new feature
GitHub App that watches your pull requests and records a narrated, captioned demo.
Save time on demo prep and make informed decisions faster with a video walkthrough of every new feature.
Executive Summary
Wofür das Unternehmen offenbar steht
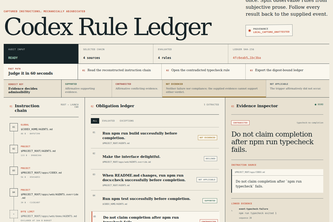
Codex Rule Ledger ist ein selbstberichtetes Tool, das Anweisungsketten aus normalisierten Launch- und Session-Bundles rekonstruiert, mechanische Verpflichtungen von subjektivem Prosa trennt und vier Ergebniszustände zurückgibt: SUPPORTED, CONTRADICTED, NOT_EVIDENCED oder NOT_APPLICABLE. Es ist für Staff Engineers, Plattformteams und Security-Reviewer konzipiert, um auf der Grundlage von Belegen zu entscheiden, ob Änderungen akzeptiert, untersucht oder blockiert werden sollen.
Was sich geändert hat
Das Projekt entwickelte sich von einer v0.1 browserbasierten Demo zu einer v0.2 CLI, die denselben Audit-Vertrag in einer repo-lokalen Umgebung wiederverwendet. Der Autor gibt an, dass beide Versionen mit Codex und GPT-5.6 für die semantische Analyse erstellt wurden, wobei deterministisches TypeScript die Validierung und Ledger-Generierung übernimmt.
Wichtigste offene Frage
Gibt es Belege für eine Nutzung in der Praxis oder eine Integration in bestehende Workflows über die synthetischen Fixtures und die öffentliche Demo hinaus?
Was das Produkt tatsächlich ist
Die Beschreibung besagt, dass Codex Rule Ledger:
- Anweisungsketten aus normalisierten Launch- und Session-Bundles rekonstruiert.
- Mechanisch beobachtbare Verpflichtungen von subjektivem Prosa trennt.
- Vier Ergebniszustände zurückgibt: SUPPORTED, CONTRADICTED, NOT_EVIDENCED oder NOT_APPLICABLE.
- Verknüpft jede Zeile mit ihrer Anweisungsquelle und den zugrunde liegenden Belegen oder Suchprotokollen hinter ihrer Disposition.
- Exportiert deterministisches, SHA-256-gebundenes JSON mit dem Label LOCAL_CAPTURE_UNATTESTED.
Es wird als Tool für Staff Engineers, Plattformteams und Security-Reviewer beschrieben, die auf der Grundlage von Belegen entscheiden, ob Änderungen akzeptiert, untersucht oder blockiert werden sollen. Das Produkt trifft keine endgültigen Bewertungen; GPT-5.6 schlägt typisierte Semantiken vor, während deterministischer Code den vollständigen Belegkatalog adjudiziert.
Schlussfolgerung: Das System scheint ein Audit-Tool zu sein, das die Regelkonformität durch die Analyse erfasster Ereignisse und deren Rückverknüpfung zu Quellanweisungen bewertet. Es unterscheidet zwischen Belegen, die eine Regelanwendung stützen, widersprechen oder nicht entscheiden können.
Positionierung & Claim-Entwicklung
Der Autor gibt an:
- Das Produkt adressiert das Problem von agentengenerierten Diffs, die fertig erscheinen, deren Session-Belege jedoch etwas anderes besagen.
- Es verwandelt ein bereits normalisiertes Launch- und Session-Bundle in ein quellverknüpftes Beleg-Ledger zur Überprüfung durch Ingenieure und Sicherheitsteams.
- Rule Ledger fragt zunächst, ob die vorgelegten Belege eine Bewertung zulässig machen, und unterscheidet zwischen fehlenden Belegen (was weder ein Versagen noch eine Konformität ist) und tatsächlicher Nichteinhaltung.
Die Positionierung scheint zu sein:
- Ein Tool, das die Audit-Transparenz verbessert, indem es Regelergebnisse auf ihre Quellereignisse zurückverknüpft.
- Konzipiert für Umgebungen, in denen Konformitätsansprüche gestellt werden, aber nicht genügend stützende Belege vorliegen.
- Kein Allzweck-KI-Assistent oder Code-Generierungstool, sondern vielmehr ein Evaluierungsrahmen für bereits generierte Code-Änderungen.
Schlussfolgerung: Die Entwicklung von v0.1 (Browser-Demo) zu v0.2 (CLI) deutet auf einen Wandel hin zu praxisnäherer Bereitstellung und Integrationsfähigkeiten hin, obwohl keine reale Adoption belegt ist.
Zielkunde & ICP
Die Beschreibung besagt:
- Das Tool ist für Staff Engineers, Plattformteams und Security-Reviewer vorgesehen.
- Es hilft diesen Nutzern, auf der Grundlage von Belegen zu entscheiden, ob Änderungen akzeptiert, untersucht oder blockiert werden sollen.
Es werden keine spezifischen Kundensegmente oder Personas benannt. Die Zielgruppe scheint aus internen Entwicklern oder Plattformteams zu bestehen, die Codeänderungen validieren müssen, bevor sie in die Produktion übernommen werden.
Schlussfolgerung: Die ICP umfasst wahrscheinlich Engineering- und Sicherheitsteams in Softwareentwicklungsorganisationen, die sich auf automatisierte Werkzeuge verlassen, aber Audit-Trails und Transparenz in Entscheidungsprozessen erfordern.
Business Model & Preisbelege
Nicht belegt.
Die Beschreibung enthält keine Informationen zu Preisen, Monetarisierungsstrategie oder Geschäftsmodell. Es gibt keine Erwähnung von Abonnements, Nutzungsgebühren oder Unternehmenslizenzen.
Technische & Auslieferungs-Signale
Die Beschreibung besagt:
- Entwickelt mit Codex, GPT-5.6, OpenAI Responses API, structured outputs, Next.js, React, TypeScript, Zod, Vitest, Playwright, GitHub Actions und Vercel.
- Die v0.2 CLI nutzt denselben Audit-Vertrag in einer repo-lokalen Umgebung.
- Die öffentliche Demo stellt synthetische Fixtures über einen story-beschrifteten, schlüssellosen Selektor bereit.
- Weder die Demo noch die CLI akzeptieren von Besuchern bereitgestelltes Audit-Material, Zugangsdaten oder Modellanfragen.
- Das System unterstützt Ubuntu Linux mit Node.js 24 und npm; unterstützt auch Node.js ^22.13.0 || >=24.0.0.
- Der Befehl Git clone, npm ci, npm run audit --bundle fixtures/synthetic-retry-recovery-v1 wird für lokale Tests bereitgestellt.
Schlussfolgerung: Das Tool verwendet eine Kombination aus KI (GPT-5.6) und deterministischer Validierungslogik zur Verarbeitung normalisierter Bundles. Es unterstützt sowohl browserbasierte Erkundung als auch CLI-basierte Audits, wobei im öffentlichen Modus keine externen Eingaben akzeptiert werden.
Traction & Reifegrad-Signale
Nicht belegt.
Es gibt keine Erwähnung von Umsatz, Kunden, Nutzerbasis oder Adoption über die synthetischen Fixtures und die öffentliche Demo hinaus. Der Autor merkt an, dass das Projekt einem Hackathon vorgelegt wurde und unter seiner alleinigen Kontrolle bleibt.
Wettbewerbskontext
Nicht belegt.
Die Beschreibung verweist nicht auf Wettbewerber oder ähnliche Tools auf dem Markt. Es findet kein Vergleich mit bestehenden Audit-Systemen oder Compliance-Frameworks statt.
Offene Fragen & Risiken
- Kein realer Einsatz: Das Produkt wurde nur über synthetische Fixtures und eine öffentliche Demo demonstriert, ohne Belege für eine Integration in tatsächliche Workflows.
- Entwicklung durch eine Einzelperson: Das Team besteht aus einer einzelnen Person (Dan Mercede), was Fragen zur Skalierbarkeit und langfristigen Wartung aufwirft.
- Begrenzter Umfang: Das Tool wird als funktionsfähig für normalisierte Bundles beschrieben und scheint keine vollständige End-to-End-Änderungsverwaltung oder CI/CD-Pipelines zu handhaben.
- Abhängigkeit von GPT-5.6: Obwohl das System GPT-5.6 für die semantische Analyse verwendet, trifft es keine endgültigen Entscheidungen – dies könnte seinen Nutzen einschränken, wenn die Genauigkeit des Modells niedrig oder inkonsistent ist.
Fragen, die die Beschreibung offenlässt
- Welche spezifischen Anwendungsfälle haben Sie identifiziert, in denen dieses Tool in der Praxis eingesetzt würde?
- Wie planen Sie, über den Workflow eines einzelnen Entwicklers hinaus zu skalieren?
- Gibt es Pläne zur Integration in CI/CD-Systeme oder bestehende Audit-Tools?
- Wie behandelt das System Grenzfälle oder mehrdeutige Anweisungen, die nicht von den aktuellen vier Zuständen abgedeckt werden?
- Wie lautet Ihre Roadmap für den Übergang von synthetischen Fixtures zu realen Daten und Integrationen?
Gesamtbewertung
Nicht belegt.
Es gibt keine Hinweise auf Finanzierungsrunden, Bewertung oder Investoreninteresse. Das Projekt scheint ein persönliches oder Hackathon-Vorhaben zu sein, ohne kommerzielle Traktion oder externe Validierung. Der Autor bleibt der einzige Mitwirkende und behält alle Freigabebefugnisse und Entscheidungen.
Das Tool zeigt Potenzial für die Verbesserung der Audit-Transparenz in der Softwareentwicklung, mangelt jedoch an Belegen für eine reale Anwendung oder Marktnachfrage. Es befindet sich derzeit in einer frühen Prototypenphase, mit begrenzter Reife und ohne nachgewiesenes Geschäftsmodell oder Kundenstamm.
Umsetzen
Möchtest du etwas Ähnliches wie Codex Rule Ledger bauen?
Wir helfen Gründern, Ideen wie diese in eine funktionierende erste Version zu verwandeln: Identifiziert das Kernproblem, streicht den Rest und testet es mit echten Nutzern. Sagt uns, was ihr bauen wollt, und wir definieren den Umfang gemeinsam mit euch.
Ihr seid euch nicht sicher, was ihr zuerst bauen sollt? Beginnt mit einem klickbaren Prototyp.
KFG international ist nicht mit Codex Rule Ledger oder seinen Autoren verbunden.
User Stories BotA demo video on every pull request
Get a demo video on every new feature
GitHub App that watches your pull requests and records a narrated, captioned demo.
Save time on demo prep and make informed decisions faster with a video walkthrough of every new feature.
Quelle
Eingereicht bei der OpenAI 2026 Hackathon auf Devpost. Projektseite auf Devpost. Zurück zur vollständigen Galerie auf Devpost.
Diese Wettbewerbsanalyse wurde von top-founders.com erstellt (wird in einem neuen Tab geöffnet)
Von einem Sprachmodell erzeugt aus der öffentlichen Devpost-Seite dieses Projekts — deren Kurzbeschreibung, dem Projektbericht des Autors und den dort gegebenenfalls angegebenen Built-with-Tags — erfasst im August 2026. Kurze Zitate sind die Worte des Autors. Es ist eine Einschätzung der Idee als Geschäft, nicht der Menschen dahinter, und sie gibt die Beschreibung so wieder, wie sie damals veröffentlicht war. Wenn sich das Projekt weiterentwickelt hat, fordern Sie unten eine Korrektur an. Die Analyse ist keine unabhängige Forschung und enthält keine verifizierten Daten zu Wachstum, Umsatz oder Kunden.
Ein unabhängiger Leitfaden von KFG International LLC — weder mit Devpost noch mit OpenAI verbunden, von ihnen unterstützt oder autorisiert.