

Archivposition — gemessen, nicht Modell-Ausgabe
Likes auf Devpost: 0
Platz #7.475 von 7.845 Projekten in diesem Archiv, nach Community-Likes.
Projekte (Log-Skala)
Likes auf Devpost. ▲ markiert die Gruppe dieses Projekts.
Diagramme anzeigen
| Likes | Projekte | Anteil des Archivs |
|---|---|---|
| 0 | 5.584 | 71,2% |
| 1 | 1.758 | 22,4% |
| 2 | 283 | 3,6% |
| 3–4 | 131 | 1,7% |
| 5–9 | 75 | 1,0% |
| 10+ | 14 | 0,2% |
 User Stories BotVideo guides from your code
Get video guides for your users, generated from your code
Trigger narrated demos from Slack or MCP server to record PR changes or user guides.
Open-source maintainers review pull requests faster with a video of the feature working.
 top-founders.comThis project's analysis was made with it
Check your idea against real competitors
Paste your competitors' URLs and get what to match, where to stand out and what to skip, with every claim linked to its source. Free, no credit card.
Trigger reports from Slack or MCP server.
Das Projekt auf Devpost anzeigen
Executive Summary
Wofür das Unternehmen offenbar steht
UTIX ist ein selbst gemeldetes Open-Source-Projekt, das Indicators of Compromise (IOCs) aus mehreren Threat-Intelligence-Feeds in einer PostgreSQL-Datenbank mit einem Web-Dashboard aggregiert. Der Autor beschreibt es als ein Tool für Sicherheitsteams, um zu verstehen, warum IOCs bestimmte Scores haben und ob sie noch relevant sind, unter Verwendung von erklärbarer Score-Berechnung und automatischem Decay.
Was sich geändert hat
UTIX entwickelte sich von einem grundlegenden Data Warehouse (v1) zu einem fortgeschrittenen Verteidigungstool (v2), das einen erklaren Score-Engine, selbstreinigende Exporte und Log-Matching-Funktionen umfasst. Die v2-Version implementiert die Aggregation von Konfidenz aus mehreren Quellen und MISP-polynomiale Decay-Modelle.
Die wichtigste offene Frage
Gibt es Belege für eine tatsächliche Nutzung oder Adoption über die eigene Entwicklungsarbeit der Autoren hinaus? Es gibt keine Belege für Umsatz, Kunden oder Traction über die Existenz des Projekts als selbst gemeldete, GitHub-ähnliche Hackathon-Einreichung hinaus.
Was das Produkt tatsächlich ist
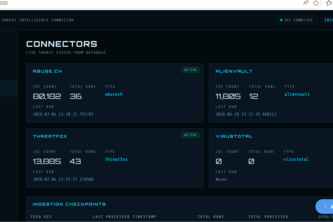
- Die Beschreibung besagt, dass UTIX IOCs aus mehreren offenen Threat-Intelligence-Feeds (ThreatFox, abuse.ch, VirusTotal) in einer PostgreSQL-Datenbank mit einem Live-Web-Dashboard aggregiert.
- Es umfasst zwei Hauptversionen:
- v1: Data Warehouse mit modularer Connector-Architektur und einem Single-Page-HTML-Dashboard
- v2: Fügt erklare Score-Berechnung, selbstreinigende Exporte und Log-Matching-Funktionen hinzu
- Das Backend ist in Python (Flask) und PostgreSQL aufgebaut
- UTIX unterstützt das Exportieren von Blocklisten in Formaten wie Palo Alto EDL, Suricata, Snort, Sigma, STIX 2.1
- Es umfasst eine Provenance-API, die vollständige Score-Audit-Trails anzeigt
- Die Log-Matching-Engine extrahiert Observables aus Rohdaten und vergleicht sie mit der IOC-Datenbank
Evidenz Selbst gemeldet von den Autoren; keine unabhängige Verifizierung oder Bestätigung durch Dritte.
Positionierung & Claim-Entwicklung
- Die Beschreibung besagt, dass UTIX zwei zentrale Probleme adressiert, mit denen SOC-Analysten konfrontiert sind:
- Black-Box-Scoring in kommerziellen Plattformen
- Veraltete Threat Intelligence, die nie aufgeräumt wird
- Es positioniert sich als ein Tool, das die Fragen beantwortet: "Warum hat dieser IOC diesen Score?" und "Ist dieser IOC heute noch relevant?"
- Die Autoren behaupten, ein mathematisch fundiertes Scoring-Modell zu implementieren, das mit Intelligence Processing Architecture-Dokumenten übereinstimmt, einschließlich der Abschnitte 2.2–2.6 (Aggregation von Konfidenz aus mehreren Quellen) und Abschnitt 3.2–3.6 (MISP-polynomialer Decay)
- UTIX wird als über kostenlose TIPs hinausgehend beschrieben, indem es Folgendes bietet:
- Erklärbare Score-Berechnung mit vollständiger Provenance
- Selbstreinigende Exporte, die veraltete IOCs automatisch entfernen
- Log-Matching zur Identifizierung von Kommunikation mit bösartiger Infrastruktur
Evidenz Selbst gemeldete Behauptungen; keine externe Validierung oder Leistungsdaten.
Zielkunde & ICP
- Die Beschreibung besagt, dass UTIX für Sicherheitsteams konzipiert ist, insbesondere für SOC-Analysten, die Threat-Intelligence-Feeds betreiben.
- Es richtet sich an Nutzer, die die Quelle und Relevanz von IOCs verstehen möchten, anstatt sie blind zu importieren.
- Die Autoren stellen fest, dass es "jedes Sicherheitsteam" adressiert, das sie ähnlich operieren gesehen haben – Feeds importieren, in Datenbanken ablegen, dauerhaft blockieren, ohne Aufräumen.
Evidenz Selbst gemeldet; keine spezifische Kundensegmentierung oder Marktdaten angegeben.
Business Model & Preisbelege
- Nicht belegt. In der Beschreibung wird weder auf Preise, eine Monetarisierungsstrategie noch auf ein Geschäftsmodell eingegangen.
- Das Projekt wird als Open-Source-Projekt beschrieben, das für einen Hackathon entwickelt wurde.
- Es gibt keine Hinweise auf kostenpflichtige Funktionen, Abonnements oder Einnahmequellen.
Evidenz Selbstberichtete Angaben; es wurden keine kommerziellen Details angegeben.
Technische & Auslieferungs-Signale
- Entwickelt mit Python (Flask), PostgreSQL, HTML5, CSS3, JavaScript
- Verwendet Bibliotheken wie requests, stix2, psycopg2, flask-cors
- Implementiert eine modulare Connector-Architektur für die Datenerfassung
- Beinhaltet einen Scheduler für konfigurierbare, cron-ähnliche Schleifen
- Verfügt über eine Scoring-Engine, die mit der Intelligence Processing Architecture übereinstimmt
- Verfügt über eine Corroboration-Engine, die gewichtete Durchschnittswerte für die Konfidenz mit Boni für die paarweise Übereinstimmung von Anbietern berechnet
- Implementiert einen zeitlichen Abfall und die automatische Aufhebung von IOCs unterhalb des Schwellenwerts
- Unterstützt das Parsen von entschärften IOCs (hxxp://, [dot], etc.)
- Verwendet Umgebungsvariablen für das Secrets-Management anstelle von Hardcodings im Quellcode
Evidenz Selbstberichtete technische Details; keine unabhängige Verifizierung.
Traction & Reifegrad-Signale
- Nicht belegt. Keine Daten zur Nutzerakzeptanz, zur Kundenbasis oder zu Nutzungsmetriken vorhanden.
- Das Projekt wird als Hackathon-Einreichung (Devpost-Eintrag) beschrieben.
- Keine Erwähnung von Produktivumsetzungen, aktiven Nutzern oder Community-Engagement.
- Die Autoren weisen darauf hin, dass die v2-Version Funktionen implementiert, die in keinem kostenlosen Tool zu finden sind, was jedoch keine Traction impliziert.
Evidenz Selbstberichtete Angaben; keine Validierung durch Dritte oder Nutzungsdaten vorhanden.
Wettbewerbskontext
- Die Beschreibung besagt, dass UTIX Mängel in kommerziellen Threat Intelligence Platforms (TIPs) behebt, die Black-Box-Scores ohne Transparenz bereitstellen.
- Es wird behauptet, Modelle zu implementieren, die denen in MISP und anderen offenen Standards ähneln, jedoch mit zusätzlichen Funktionen wie automatischem Abfall und selbstreinigenden Exporten.
- Keine Erwähnung von direkten Wettbewerbern oder einer Wettbewerbspositionierung über den Satz hinaus: "Kein kostenloser TIP bietet dies out of the box."
Evidenz Selbstberichtete Angaben; keine externe Wettbewerbsanalyse vorhanden.
Offene Fragen & Risiken
- Das Projekt wird als Hackathon-Einreichung beschrieben, was darauf hindeutet, dass es experimentell oder unvollständig sein könnte
- Keine Belege für den Einsatz in der Produktion, Skalierbarkeit oder langfristige Wartungspläne
- Die Autoren weisen auf Herausforderungen bei der korrekten Berechnung der Multi-Vendor-Mathematik und der Kalibrierung von Abfallkurven hin – was auf eine Komplexität hindeutet, die möglicherweise nicht vollständig gelöst wurde
- Fehlen jeglicher kommerzieller oder nutzerbezogener Feedback-Mechanismen über die Selbstbewertung hinaus
- Keine Belege für Security-Hardening, Tests oder Produktionsreife über die grundlegende Implementierung hinaus
Schlussfolgerung Angesichts des Hackathon-Kontexts und des Fehlens von Traction besteht ein hohes Risiko, dass UTIX noch keine bedeutende Akzeptanz oder operative Reife erreicht hat.
Fragen, die die Beschreibung offenlässt
- Wie hoch ist die tatsächliche Nutzung oder das Feedback von Sicherheitsteams, die UTIX getestet haben?
- Wie geht UTIX mit Feed-Überlappungen zwischen verschiedenen Quellen (z. B. ThreatFox und OTX) um?
- Wurde das Scoring-Modell anhand realer Bedrohungsdaten oder SIEM-Treffer validiert?
- Gibt es Pläne zur Monetarisierung oder kommerziellen Bereitstellung?
- Wie lautet der Roadmap für die Behandlung von Abhängigkeiten in den Quell-Feeds?
- Wie integriert sich UTIX in bestehende SIEMs oder EDR-Tools über das Log-Matching hinaus?
Gesamtbewertung
- Nicht belegt. Es gibt keine Hinweise auf Investitionsinteresse, Partnerschaftsmöglichkeiten oder strategischen Wert über die aktuelle Form im Hackathon-Stadium hinaus.
- Das Projekt scheint ein experimentelles Werkzeug zu sein, das von zwei Personen für einen Hackathon entwickelt wurde, ohne dass Belege für kommerzielle Traction oder Skalierbarkeit vorliegen.
- Es könnte eine Innovation in der frühen Phase im Bereich von Threat-Intelligence-Tools darstellen, verfügt jedoch über keine nachgewiesene Marktvalidierung.
Vertrauensgrad Gering — basiert vollständig auf der selbstberichteten Beschreibung ohne externe Bestätigung.
Umsetzen
Möchtest du etwas Ähnliches wie UTIX bauen?
Wir helfen Gründern, Ideen wie diese in eine funktionierende erste Version zu verwandeln: Identifiziert das Kernproblem, streicht den Rest und testet es mit echten Nutzern. Sagt uns, was ihr bauen wollt, und wir definieren den Umfang gemeinsam mit euch.
Ihr seid euch nicht sicher, was ihr zuerst bauen sollt? Beginnt mit einem klickbaren Prototyp.
KFG international ist nicht mit UTIX oder seinen Autoren verbunden.
User Stories BotVideo guides from your code
Get video guides for your users, generated from your code
Trigger narrated demos from Slack or MCP server to record PR changes or user guides.
Open-source maintainers review pull requests faster with a video of the feature working.
Quelle
Eingereicht bei der OpenAI 2026 Hackathon auf Devpost. Projektseite auf Devpost. Zurück zur vollständigen Galerie auf Devpost.
Diese Wettbewerbsanalyse wurde vontop-founders.com erstellt (wird in einem neuen Tab geöffnet)
Von einem Sprachmodell erzeugt aus der öffentlichen Devpost-Seite dieses Projekts — deren Kurzbeschreibung, dem Projektbericht des Autors und den dort gegebenenfalls angegebenen Built-with-Tags — erfasst im August 2026. Kurze Zitate sind die Worte des Autors. Es ist eine Einschätzung der Idee als Geschäft, nicht der Menschen dahinter, und sie gibt die Beschreibung so wieder, wie sie damals veröffentlicht war. Wenn sich das Projekt weiterentwickelt hat, fordern Sie unten eine Korrektur an. Die Analyse ist keine unabhängige Forschung und enthält keine verifizierten Daten zu Wachstum, Umsatz oder Kunden.
Ein unabhängiger Leitfaden von KFG International LLC — weder mit Devpost noch mit OpenAI verbunden, von ihnen unterstützt oder autorisiert.