

Archivposition — gemessen, nicht Modell-Ausgabe
Likes auf Devpost: 1
Platz #1.879 von 7.845 Projekten in diesem Archiv, nach Community-Likes.
Projekte (Log-Skala)
Likes auf Devpost. ▲ markiert die Gruppe dieses Projekts.
Diagramme anzeigen
| Likes | Projekte | Anteil des Archivs |
|---|---|---|
| 0 | 5.584 | 71,2% |
| 1 | 1.758 | 22,4% |
| 2 | 283 | 3,6% |
| 3–4 | 131 | 1,7% |
| 5–9 | 75 | 1,0% |
| 10+ | 14 | 0,2% |
 User Stories BotVideo guides from your code
Get video guides for your users, generated from your code
Trigger narrated demos from Slack or MCP server to record PR changes or user guides.
Open-source maintainers review pull requests faster with a video of the feature working.
 top-founders.comThis project's analysis was made with it
Check your idea against real competitors
Paste your competitors' URLs and get what to match, where to stand out and what to skip, with every claim linked to its source. Free, no credit card.
Trigger reports from Slack or MCP server.
Das Projekt auf Devpost anzeigen
Executive Summary
Wofür das Unternehmen offenbar steht
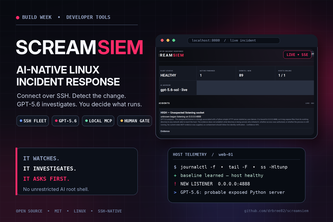
ScreamSIEM ist eine SSH-native Incident-Response-Plattform für kleine Linux-Flotten. Die Beschreibung besagt, dass sie über SSH mit Linux-Hosts verbunden wird, verdächtige Änderungen mit deterministischen Methoden und GPT-5.6 erkennt und die Ergebnisse in einfacher Sprache erklärt, wobei für jede Maßnahme eine menschliche Genehmigung erforderlich ist.
Was sich geändert hat
Der Autor berichtet, dass er in vier Tagen ein end-to-end-MVP erstellt hat, einschließlich der Installation über curl, der Registrierung von Hosts, der Erkennung eines absichtlich erstellten HTTP-Listeners, der KI-gestützten Untersuchung und der Präsentation von Genehmigungspflichtigen Maßnahmen zur Behebung.
Wichtigste offene Frage
Gibt es Belege dafür, dass dieses Produkt über die eigene Implementierung des Autors hinaus übernommen oder getestet wurde? Die Beschreibung besagt, dass keine Daten zu Umsatz, Kunden oder Traction verfügbar sind, abgesehen von dem, was der Autor berichtet.
Was das Produkt tatsächlich ist
Die Beschreibung besagt, dass ScreamSIEM:
- Über SSH mit Linux-Servern, VMs und Containern verbunden wird.
- Eine eingeschränkte, schreibgeschützte MCP-Bridge für Prozesse, Sockets, Dienste, Journal, Logs und Systemmetriken verwendet.
- Erlernt eine Baseline des normalen Host-Verhaltens und verwendet deterministische Detektoren, um Änderungen wie unerwartete lauschende Ports zu identifizieren.
- Verwendet GPT-5.6, um Beweise zu untersuchen, Ergebnisse zu erklären, Ereignisse zu zitieren, Unsicherheiten zu beschreiben und manuelle oder genehmigungspflichtige Maßnahmen vorzuschlagen.
- Stellt ein Dashboard mit Live-Ergebnissen, Konfidenzwerten, Host-Status, SSE-Updates, Sound-Alerts, kopierbaren Befehlen und menschlicher Genehmigung vor mutierenden Aktionen bereit.
- Kann entweder einen OpenAI-API-Schlüssel oder eine headless Codex ChatGPT-Authentifizierung verwenden.
- Wird mit FastAPI, SQLite, Pydantic, AsyncSSH, MCP, systemd und einem Cloudflare Worker entwickelt.
Schlussfolgerung Das Produkt wird als leichtgewichtiges, eigenständiges Sicherheitsmonitoring-Tool beschrieben, das KI für Erklärungen und begrenzte Automatisierung integriert und für kleine Linux-Flotten konzipiert ist.
Positionierung & Claim-Entwicklung
Die Beschreibung besagt:
- Die Plattform wurde entwickelt, um die Schwierigkeit des Monitorings kleiner Linux-Flotten zu adressieren.
- Sie zielt darauf ab, eine praktische Lösung für selbst gehostete Infrastrukturen bereitzustellen.
- Sie positioniert sich als Alternative zu SIEM-Tools, die manuelles Coden erfordern oder keine Integration mit SSH-Zugriff aufweisen.
- Sie betont Erklärungen in einfacher Sprache und eine sichere KI-Interaktion ohne uneingeschränkten Shell-Zugriff.
Schlussfolgerung Die Positionierung entwickelte sich von einem Hackathon-MVP zu einem potenziellen Tool für Teams, denen unternehmensfähige SOC/CERT-Fähigkeiten fehlen, aber die Beschreibung weist auf keine frühere Marktpositionierung oder Kundenfeedback hin.
Zielkunde & ICP
Die Beschreibung besagt:
- Das Ziel sind kleine Linux-Flotten.
- Es ist für selbst gehostete Infrastrukturen konzipiert.
- Das langfristige Ziel ist es, hochwertigen Incident Response für Teams zugänglich zu machen, die über Linux-Infrastruktur verfügen, aber nicht über das Budget oder die operative Komplexität eines vollständigen unternehmensfähigen SOC oder CERT.
Schlussfolgerung Die ICP scheint aus kleinen Teams oder Einzelpersonen zu bestehen, die Linux-basierte Infrastrukturen verwalten, wobei es keine Belege für eine frühere Kundensegmentierung oder Marktvalidierung gibt.
Business Model & Preisbelege
Nicht belegt. Die Beschreibung enthält keine Angaben zu Preisen, Monetarisierung oder Geschäftsmodell.
Technische & Auslieferungs-Signale
Die Beschreibung besagt:
- Entwickelt mit FastAPI, SQLite, Pydantic, AsyncSSH, MCP, systemd und einem Cloudflare Worker.
- Verwendet ChatGPT mit GPT-5.6 für Spezifikationen, Implementierungstickets, Sicherheitsgrenzen und Architekturdiagramme.
- Codex half bei der Implementierung des Systems unter Verwendung eines testgetriebenen Workflows.
- Beinhaltet einen öffentlichen curl-Befehl zur Installation des Controllers.
- Registriert Remote-Hosts über SSH.
- Unterstützt headless ChatGPT-Authentifizierung.
- Verwendet strukturierte Ausgabeschemata und Validierung.
- Verfügt über ein Dashboard mit Live-Updates und akustischen Warnmeldungen.
Schlussfolgerung Der technische Stack deutet auf eine leichte, auf Entwickler ausgerichtete Lösung hin, die mit modernen Tools erstellt wurde. Die Verwendung von GPT-5.6 für Design und Implementierung zeigt einen KI-gestützten Entwicklungsansatz.
Traction & Reifegrad-Signale
Nicht belegt. Die Beschreibung besagt:
- Ein funktionsfähiger MVP von Ende zu Ende wurde in vier Tagen abgeschlossen.
- Es funktioniert auf echten Maschinen, nicht nur in simulierten Demos.
- Es liegen keine Daten zu Umsatz, Kunden oder Traction vor, abgesehen von der eigenen Darstellung des Autors.
Schlussfolgerung Es gibt keine Belege für Adoption, Nutzungsmetriken oder Kundenfeedback. Das Produkt wird als Hackathon-Einreichung beschrieben, ohne Hinweise auf Marktdurchdringung.
Wettbewerbskontext
Nicht belegt. Die Beschreibung erwähnt keine Wettbewerber oder wie ScreamSIEM sich im Vergleich zu bestehenden Lösungen wie Splunk, Wazuh oder anderen SIEM-Tools verhält.
Offene Fragen & Risiken
- Keine Belege für Adoption oder Nutzung abgesehen von der eigenen Implementierung des Autors.
- Keine Umsatz- oder Kundendaten.
- Die Verwendung von GPT-5.6 wird selbst gemeldet; es gibt keine Validierung der Leistung oder Genauigkeit.
- Das System ist auf SSH-Zugriff angewiesen, der in nicht allen Umgebungen verfügbar sein mag.
- Die Beschreibung legt nicht dar, wie die Empfehlungen der KI validiert oder geprüft werden.
- Keine Erwähnung von Compliance, Skalierbarkeit oder Produktionshärte über eine Demo hinaus.
Fragen, die die Beschreibung offenlässt
- Wurde ScreamSIEM in irgendeiner realen Umgebung abgesehen von der des Autors getestet?
- Wie hoch sind die tatsächliche Leistung und Genauigkeit von GPT-5.6 bei der Erkennung und Erklärung von Bedrohungen?
- Wie behandelt das System Fehlalarme oder unsichere Befunde?
- Gibt es Pläne zur Integration mit bestehenden Warnsystemen (z. B. SMS, PagerDuty)?
- Welche Einschränkungen hat der aktuelle MVP, die vor dem Produktiveinsatz behoben werden müssten?
- Gibt es Pläne, komplexere Linux-Umgebungen oder containerisierte Infrastrukturen zu unterstützen?
- Wie stellt das System eine sichere Handhabung von API-Schlüsseln und Authentifizierungstokens sicher?
Gesamtbewertung
Nicht belegt. Die Beschreibung besagt, dass keine Daten zu Umsatz, Kunden oder Traction vorliegen, abgesehen von dem, was der Autor berichtet. Es gibt keine Hinweise auf Marktnachfrage, Wettbewerbspositionierung oder die Tragfähigkeit des Geschäftsmodells.
Vertrauensgrad Gering – basiert ausschließlich auf selbst gemeldeten Belegen, ohne unabhängige Validierung oder Traction-Daten.
Umsetzen
Möchtest du etwas Ähnliches wie ScreamSIEM bauen?
Wir helfen Gründern, Ideen wie diese in eine funktionierende erste Version zu verwandeln: Identifiziert das Kernproblem, streicht den Rest und testet es mit echten Nutzern. Sagt uns, was ihr bauen wollt, und wir definieren den Umfang gemeinsam mit euch.
Ihr seid euch nicht sicher, was ihr zuerst bauen sollt? Beginnt mit einem klickbaren Prototyp.
KFG international ist nicht mit ScreamSIEM oder seinen Autoren verbunden.
User Stories BotVideo guides from your code
Get video guides for your users, generated from your code
Trigger narrated demos from Slack or MCP server to record PR changes or user guides.
Open-source maintainers review pull requests faster with a video of the feature working.
Quelle
Eingereicht bei der OpenAI 2026 Hackathon auf Devpost. Projektseite auf Devpost. Zurück zur vollständigen Galerie auf Devpost.
Diese Wettbewerbsanalyse wurde vontop-founders.com erstellt (wird in einem neuen Tab geöffnet)
Von einem Sprachmodell erzeugt aus der öffentlichen Devpost-Seite dieses Projekts — deren Kurzbeschreibung, dem Projektbericht des Autors und den dort gegebenenfalls angegebenen Built-with-Tags — erfasst im August 2026. Kurze Zitate sind die Worte des Autors. Es ist eine Einschätzung der Idee als Geschäft, nicht der Menschen dahinter, und sie gibt die Beschreibung so wieder, wie sie damals veröffentlicht war. Wenn sich das Projekt weiterentwickelt hat, fordern Sie unten eine Korrektur an. Die Analyse ist keine unabhängige Forschung und enthält keine verifizierten Daten zu Wachstum, Umsatz oder Kunden.
Ein unabhängiger Leitfaden von KFG International LLC — weder mit Devpost noch mit OpenAI verbunden, von ihnen unterstützt oder autorisiert.