

Archivposition — gemessen, nicht Modell-Ausgabe
Likes auf Devpost: 1
Platz #1.886 von 7.845 Projekten in diesem Archiv, nach Community-Likes.
Projekte (Log-Skala)
Likes auf Devpost. ▲ markiert die Gruppe dieses Projekts.
Diagramme anzeigen
| Likes | Projekte | Anteil des Archivs |
|---|---|---|
| 0 | 5.584 | 71,2% |
| 1 | 1.758 | 22,4% |
| 2 | 283 | 3,6% |
| 3–4 | 131 | 1,7% |
| 5–9 | 75 | 1,0% |
| 10+ | 14 | 0,2% |
 User Stories BotVideo guides from your code
Get video guides for your users, generated from your code
Trigger narrated demos from Slack or MCP server to record PR changes or user guides.
Open-source maintainers review pull requests faster with a video of the feature working.
 top-founders.comThis project's analysis was made with it
Check your idea against real competitors
Paste your competitors' URLs and get what to match, where to stand out and what to skip, with every claim linked to its source. Free, no credit card.
Trigger reports from Slack or MCP server.
Das Projekt auf Devpost anzeigen
Executive Summary
Secoria ist eine selbstberichtete, lokal betriebene, webbasierte Cyber-Defense-Anwendung, die Sicherheitsanalysten bei der Untersuchung von Bedrohungen und der Verhinderung von Angriffen unterstützen soll. Das Projekt wurde im Rahmen des OpenAI 2026 Hackathons von einem Gründer, Waleed Mohamed, entwickelt. Es behauptet, eine Kollektivität spezialisierter KI-Agenten zu nutzen, die verschiedene Domänen von Cybersecurity-Beweismitteln analysieren, ohne Uneinigkeit zu verbergen oder falsches Vertrauen zu erzeugen.
Die Beschreibung besagt, dass Secoria verdächtige Aktivitäten über Identitäts-, Endpunkt- und Netzwerkbelege hinweg mit "specialized agents" untersucht und deren Ergebnisse korreliert. Es unterstützt auch die präventive Verteidigung, indem es Linux-Hosts über SSH auf Schwachstellen prüft und gestufte Behebungspläne mit einer Verifizierung nach der Behebung erstellt.
Wichtige Fragen der kommerziellen Due-Diligence umfassen: Gibt es Hinweise auf Traction oder Kundenakzeptanz über den Hackathon hinaus? Wie sieht die tatsächliche technische Architektur und Skalierbarkeit der Lösung aus? Wie vergleicht es sich mit bestehenden Sicherheitstools auf dem Markt?
Die wichtigste offene Frage ist, ob der Ansatz von Secoria über eine lokale Forschungsplattform hinaus in reale Unternehmensumgebungen skaliert werden kann, insbesondere angesichts des aktuellen Fokus auf isolierte Testbeds.
Was das Produkt tatsächlich ist
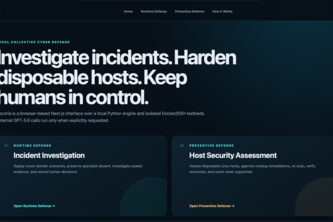
Die Beschreibung besagt, dass Secoria eine lokale, webbasierte Cyber-Defense-Anwendung mit zwei Workflows ist:
- Runtime Defense: Untersucht verdächtige Aktivitäten über Identitäts-, Endpunkt- und Netzwerkbelege hinweg mit spezialisierten Agenten.
- Preventive Defense: Prüft isolierte Linux-Hosts über SSH auf Schwachstellen und erstellt gestufte Behebungspläne.
Das Produkt kombiniert:
- Eine Python-Sicherheitsengine
- Eine Next.js- und TypeScript-Oberfläche
- Docker-basierte Linux-Testbeds
- Kontrollierte SSH-Ausführung
- Deterministische Sicherheitsspezialisten
- Versiegelte Beweispakete
- Eingeschränkte GPT-5.6-Untersuchung
Es nutzt eine "remediation engine", die validierte Aktionstypen und Befehlsvorlagen einsetzt, um GPT-5.6 zu verhindern, willkürliche Shell-Befehle zu generieren.
Schlussfolgerung: Das Produkt scheint eine experimentelle oder Demonstrationsplattform und kein produktionsreifes Werkzeug zu sein, basierend auf der aktuellen Nutzung isolierter Testbeds und lokaler Ausführung.
Positionierung & Claim-Entwicklung
Die Beschreibung besagt, dass Secoria von der Idee inspiriert wurde, ein Kollektiv spezialisierter Cyber-Defense-Agenten anstelle eines einzigen Allzweckmodells zu nutzen. Diese Agenten analysieren verschiedene Domänen, bewahren Uneinigkeit bei und unterstützen menschliche Analysten mit beweisgebundenen Schlussfolgerungen.
Es behauptet:
- Bedrohungen über Identitäts-, Endpunkt- und Netzwerkbelege hinweg zu untersuchen
- Uneinigkeit zu bewahren, anstatt falsches Vertrauen zu erzeugen
- Sprachmodelle zu verhindern, Beweise zu erfinden
- Behebungen durch Neubewertung und nicht durch Befehlsausführung zu beweisen
- Menschliche Genehmigung in Entscheidungsprozessen durchzusetzen
Der Autor stellt auch fest, dass Secoria eine lokale Forschungs- und Demonstrationsplattform ist, die isolierte Linux-Testbeds nutzt und noch nicht produktionsreif ist.
Schlussfolgerung: Die Positionierung scheint darauf abzuzielen, die Arbeitsabläufe von Analysten in kleinen Sicherheitsteams durch den Einsatz von KI zur Beweissicherung und Behebung von Sicherheitslücken zu verbessern, wobei menschliche Kontrolle und Transparenz erhalten bleiben.
Zielkunde & ICP
Die Beschreibung besagt, dass Secoria von Sicherheitsteams, die mehr Warnmeldungen erhalten, als sie untersuchen können, inspiriert wurde, insbesondere von kleinen Teams, die Mühe haben, Beweise zu verknüpfen, zu verstehen, was tatsächlich passiert ist, zugrunde liegende Schwachstellen zu beheben und zu überprüfen, ob Risiken beseitigt sind.
Es wird auch erwähnt, dass das langfristige Ziel darin besteht, kleinen Sicherheitsteams zu helfen, mit der investigativen und defensiven Tiefe einer viel größeren Organisation zu arbeiten.
Schlussfolgerung: Die Zielkundengruppe scheint aus kleinen bis mittelgroßen Sicherheitsteams oder Analysten zu bestehen, die bei der Bedrohungsermittlung und Behebung von Sicherheitslücken mit Ressourcenengpässen konfrontiert sind. Es werden jedoch keine spezifischen Kundensegmente oder Personas jenseits dieser allgemeinen Beschreibung definiert.
Business Model & Preisbelege
Nicht belegt.
Die Beschreibung liefert keine Informationen zu Preismodellen, Monetarisierungsstrategien oder Geschäftsmodellen. Sie beschreibt nur die technische Funktionalität des Produkts.
Technische & Auslieferungs-Signale
Die Beschreibung besagt, dass Secoria mit folgenden Komponenten entwickelt wurde:
- Codex, Docker, GPT-5.6, ML, Next.js, Node.js, OpenAI Agents SDK, Pytest, Python, React, TypeScript
- Eine Python-Sicherheitsengine
- Eine Next.js- und TypeScript-Oberfläche
- Docker-basierte Linux-Testumgebungen
- Kontrollierte SSH-Ausführung
- Deterministische Sicherheitsspezialisten
- Versiegelte Beweispakete
- Eingeschränkte GPT-5.6-Untersuchung
- Genehmigungsgesteuerte Behebung von Sicherheitslücken
- Rücknahme, Rückgängigmachen und Verifizierung nach der Behebung von Sicherheitslücken
Es wird auch erwähnt, dass die Behebungsengine validierte Aktionstypen und Befehlsvorlagen verwendet, um zu verhindern, dass GPT-5.6 willkürliche Shell-Befehle generiert.
Schlussfolgerung: Der technische Stack deutet auf einen hybriden Ansatz hin, der traditionelle Sicherheitstools mit KI-Komponenten kombiniert und die Kontrolle über das KI-Verhalten durch Einschränkungen und menschliche Aufsicht betont.
Traction & Reifegrad-Signale
Nicht belegt.
Es gibt keine Hinweise auf Umsatz, Kunden oder Verbreitung, abgesehen davon, dass das Projekt auf einem Hackathon eingereicht wurde. Die Beschreibung stellt ausdrücklich fest, dass die aktuelle Version eine lokale Forschungs- und Demonstrationsplattform ist, die isolierte Linux-Testumgebungen nutzt.
Wettbewerbskontext
Nicht belegt.
Die Beschreibung erwähnt keine Wettbewerber oder wie Secoria sich im Vergleich zu bestehenden Lösungen auf dem Cybersecurity-Markt positioniert.
Offene Fragen & Risiken
- Begrenzter Umfang: Das Produkt wird als lokale Forschungs- und Demonstrationsplattform beschrieben, die noch nicht produktionsreif ist.
- Einzelner Gründer: Es wird nur ein Teammitglied (Waleed Mohamed) erwähnt.
- Ungeprüfte Behauptungen: Alle Aussagen zu Funktionalität und Nutzen sind selbst gemeldet und ohne unabhängige Verifizierung.
- Keine Traktion oder Umsatzdaten: Es gibt keine Hinweise auf Kunden, Nutzer oder Monetarisierung.
- Technische Einschränkungen: Die Verwendung isolierter Testumgebungen kann die Anwendbarkeit in der Praxis einschränken.
- KI-Abhängigkeit: Die starke Abhängigkeit von GPT-5.6 wirft Fragen zur Skalierbarkeit und Kontrolle auf.
Fragen, die die Beschreibung offenlässt
- Welche spezifischen Probleme in aktuellen Sicherheitsarbeitsabläufen löst Secoria, die bestehende Tools nicht lösen?
- Wie stellt Secoria die Genauigkeit seiner KI-generierten Belege und Schlussfolgerungen sicher?
- Gibt es Tests oder Validierungen jenseits der Hackathon-Umgebung?
- Welche Pläne gibt es für den Übergang von isolierten Testumgebungen zu produktiven Linux-Hosts?
- Gibt es Partnerschaften oder Integrationen mit bestehenden Sicherheitsplattformen?
- Wie sieht der Roadmap für die Bewältigung von Skalierbarkeits- und Enterprise-Deployment-Herausforderungen aus?
- Wie geht Secoria mit Datenschutz und Datensicherheit in seiner KI-gestützten Analyse um?
Gesamtbewertung
Nicht belegt.
Es gibt keine Belege für finanzielle Leistung, Kundengewinnung oder Marktvalidierung, die eine Investitions- oder Partnerschaftsentscheidung stützen könnten. Das Projekt befindet sich in einem sehr frühen Stadium und wird als Hackathon-Einreichung beschrieben, ohne darüber hinausgehende kommerzielle Aktivitäten. Ein potenzieller Wert würde von zukünftiger Entwicklung und Umsetzung abhängen, die nicht allein aus dieser selbstberichteten Beschreibung beurteilt werden kann.
Konfidenzstufe: Niedrig — basiert vollständig auf selbstberichteten Informationen ohne externe Validierung oder Belege für Traction, Umsatz oder Kundenakzeptanz.
Umsetzen
Möchtest du etwas Ähnliches wie Secoria bauen?
Wir helfen Gründern, Ideen wie diese in eine funktionierende erste Version zu verwandeln: Identifiziert das Kernproblem, streicht den Rest und testet es mit echten Nutzern. Sagt uns, was ihr bauen wollt, und wir definieren den Umfang gemeinsam mit euch.
Ihr seid euch nicht sicher, was ihr zuerst bauen sollt? Beginnt mit einem klickbaren Prototyp.
KFG international ist nicht mit Secoria oder seinen Autoren verbunden.
User Stories BotVideo guides from your code
Get video guides for your users, generated from your code
Trigger narrated demos from Slack or MCP server to record PR changes or user guides.
Open-source maintainers review pull requests faster with a video of the feature working.
Quelle
Eingereicht bei der OpenAI 2026 Hackathon auf Devpost. Projektseite auf Devpost. Zurück zur vollständigen Galerie auf Devpost.
Diese Wettbewerbsanalyse wurde vontop-founders.com erstellt (wird in einem neuen Tab geöffnet)
Von einem Sprachmodell erzeugt aus der öffentlichen Devpost-Seite dieses Projekts — deren Kurzbeschreibung, dem Projektbericht des Autors und den dort gegebenenfalls angegebenen Built-with-Tags — erfasst im August 2026. Kurze Zitate sind die Worte des Autors. Es ist eine Einschätzung der Idee als Geschäft, nicht der Menschen dahinter, und sie gibt die Beschreibung so wieder, wie sie damals veröffentlicht war. Wenn sich das Projekt weiterentwickelt hat, fordern Sie unten eine Korrektur an. Die Analyse ist keine unabhängige Forschung und enthält keine verifizierten Daten zu Wachstum, Umsatz oder Kunden.
Ein unabhängiger Leitfaden von KFG International LLC — weder mit Devpost noch mit OpenAI verbunden, von ihnen unterstützt oder autorisiert.